守りの運用ガイド:記録・可視化とデータ・活動の保護
安全性は、仕組みを入れた時点で完成するものではありません。すべての活動を記録し、運用者がその記録から状況をつかみ、異常に気づいて対応する運用が回って初めて保たれます。このガイドは オフィス環境の認証・認可ガイド:従来型からゼロトラストへ、企業環境の連携ガイド:ID・端末・証明書・ネットワークはどうつながるか に続く第3部です。前半では環境の活動がどう記録・可視化されるかを、後半では利用者の活動とデータそのものをどう守るか(データの重みづけと利用者の行動の把握)を解説します。
1. 位置づけ:なぜ「運用」が安全性を支えるのか
第1部・第2部で扱った認証・認可・端末管理・ネットワーク制御は、いわば「鍵と門」です。しかし鍵は盗まれますし、正規の利用者が許された範囲で悪いことをすることもあります。そこで必要になるのが、記録し、見て、気づき、止める「運用」と、守るべきデータそのものに印を付けて守る「データ中心の保護」です。
| 守りの層 | 問い | 主な仕組み | 扱った場所 |
|---|---|---|---|
| 環境の守り(入口) | 正しい人が、健全な端末から入っているか | Entra ID、条件付きアクセス、Intune、証明書、802.1X、ZTNA | 第1部・第2部 |
| 運用の守り(記録と監視) | 何が起きたかを記録し、異常に気づけるか | 各種ログ、Defender XDR、Sentinel(SIEM) | 本書の第2〜5章 |
| 活動の守り(中身) | 入った後、大事なデータがどう扱われているか | 秘密度ラベル、DLP、インサイダーリスク管理 | 本書の第6〜9章 |
運用が安全性を支える理由は3つあります。
- 抿止力:「記録されている」と利用者が知っていること自体が不正を抑える。
- 早期発見:侵入や不正は、入口で止められなかった場合も、記録から早く気づければ被害を小さくできる(ゼロトラストの「侵害を前提とする」)。
- 説明責任:事故の際に「何が、いつ、どこまで」を示せる。影響範囲を特定できないと、最悪を想定した報告や対応が必要になる。
2. 記録の全体像:誰が何を記録し、どこに集まるか
第2部で登場した仕組みは、それぞれが自分の担当範囲の出来事を記録しています。しかしバラバラのままでは「同じ人の同じ時刻の出来事」をつなげられないため、運用では大きく3つの集約先に集めて見ます。
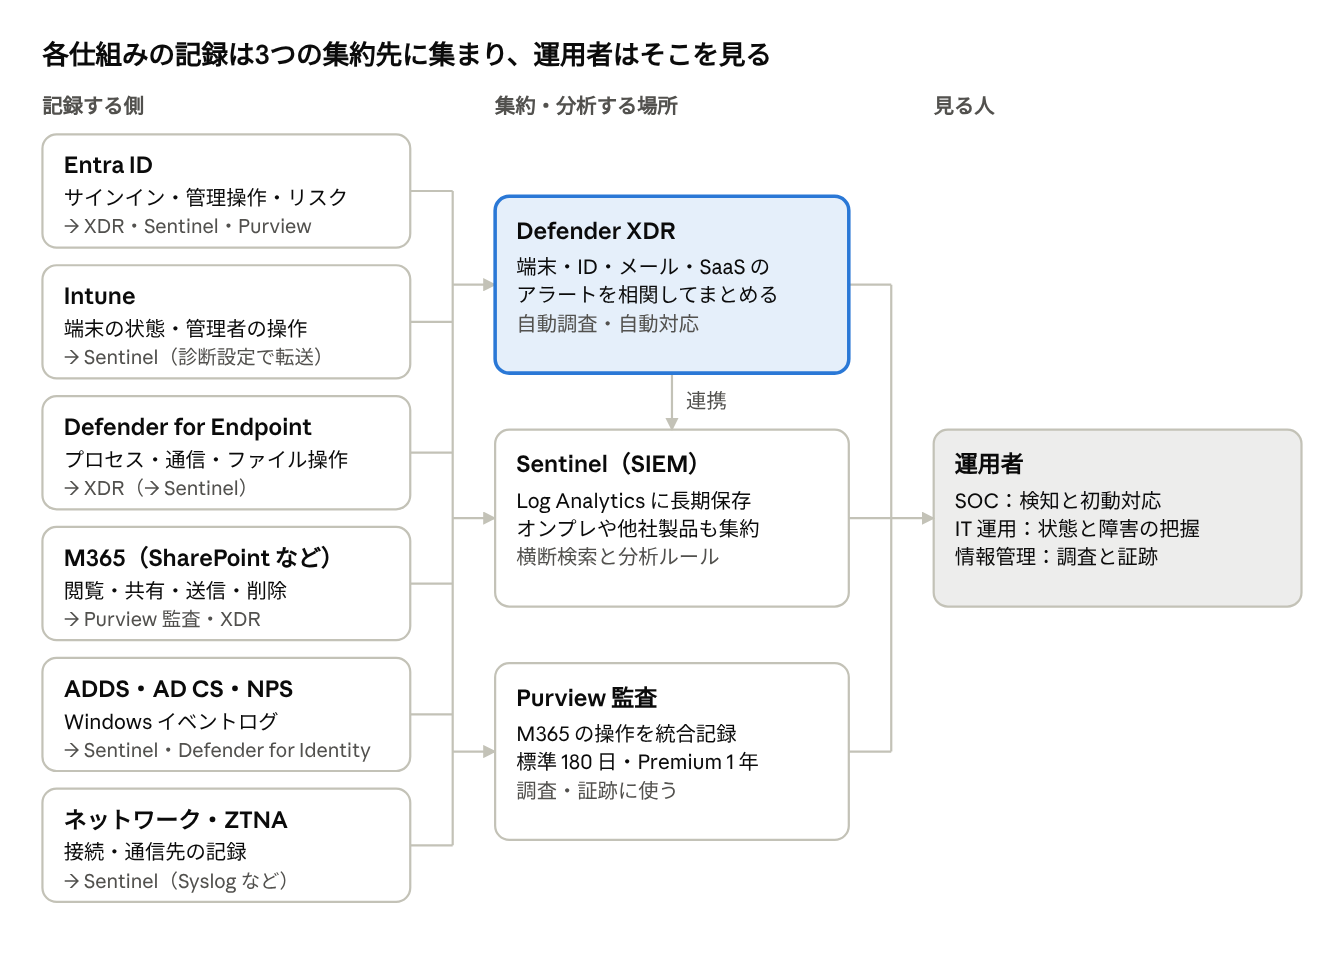
3つの集約先は役割が異なります。
- Defender XDR:Microsoft のセキュリティ製品の検知結果をつなぎ合わせ、「1つの攻撃」として見せる。対応(端末の隔離など)もここから行う。
- Sentinel(SIEM):オンプレのイベントログやネットワーク機器、他社製品も含めた全ログの長期保管と横断分析を担う。独自の検知ルールも作れる。
- Purview 監査:M365 上で「誰がどのファイルを開き、共有し、削除したか」を記録する。事後調査や法的な証跡の土台になる。
オンプレの ADDS を残す場合、DC 上の認証の動きは Defender for Identity が監視し、Pass-the-Hash など第1部第3章で触れた攻撃の兆候を検知します。
3. 主なログの中身と保持期間
各サービスの標準の保持期間は、事故調査に必要な期間より短いことがほとんどです。攻撃は発覚までに数か月かかることもあるため、「どのログを、どこに、何年残すか」を最初に決め、Log Analytics(Sentinel)やストレージへ転送します。
| ログ | 何がわかるか | 標準の保持 | 運用での使い方 |
|---|---|---|---|
| Entra サインインログ | 誰が、いつ、どこから、どの端末で、どのアプリにサインインし、条件付きアクセスがどう判定したか | P1/P2 で30日(Free は7日) | 不審なサインインの調査、ポリシーの影響確認 |
| Entra 監査ログ | ユーザー・グループ・ロール・ポリシーの変更。誰が何を変えたか | P1/P2 で30日(Free は7日) | 管理者操作の追跡、権限変更の検知 |
| リスク検知(ID Protection) | 漏えい資格情報、不可能な移動など | リスクのあるサインインは P2 で90日 | 乗っ取りの兆候の確認 |
| Intune 監査・デバイス情報 | 管理者の設定変更、端末の準拠状態、ワイプなどの操作 | 診断設定で転送して保持 | 設定変更の履歴、準拠率の推移 |
| Defender for Endpoint | 端末上のプロセス起動、通信、ファイル操作、ログオン | テナント設定による(高度なハンティングは直近分を検索) | 感染経路の特定、横移動の追跡 |
| Purview 監査(M365) | SharePoint/OneDrive の閲覧・ダウンロード・共有、メール送信、Teams 操作、ラベル変更 | Standard 180日、Premium(E5)で主要記録を1年。アドオンで最大10年 | 情報漏洩の調査、証跡 |
| ADDS のセキュリティログ | Kerberos チケット発行、ログオン失敗、グループ変更 | DC 上に容量分だけ(上書きされる) | オンプレ攻撃の調査。Sentinel へ転送が前提 |
| AD CS・NPS | 証明書の発行・失効、802.1X の認証成否 | サーバー上(上書きされる) | 不正な証明書発行の検知、接続障害の調査 |
ログを読むときの「共通の鍵」
異なるログをつなぐには共通の項目が必要です。主に「利用者(UPN)」「端末(デバイス ID・ホスト名)」「IP アドレス」「時刻」の4つです。第2部で扱った命名規則や ID の一元化は、ここで「ログをつなげられるか」に直結します。共有アカウントがあると「誰がやったか」がわからなくなるのも同じ理由です。
また、ログはそれ自体が守る対象です。攻撃者は痕跡を消そうとするため、ログの削除や転送設定の変更ができる権限を絞り、その操作自体をアラートにします。
4. 状況把握の仕組み:アラートから対応まで
記録は集めるだけでは使えません。1000名規模でもサインインや端末のイベントは1日に膨大な件数になるため、「機械が異常を拾い、関連するものをまとめ、人が判断して対応する」仕組みを作ります。
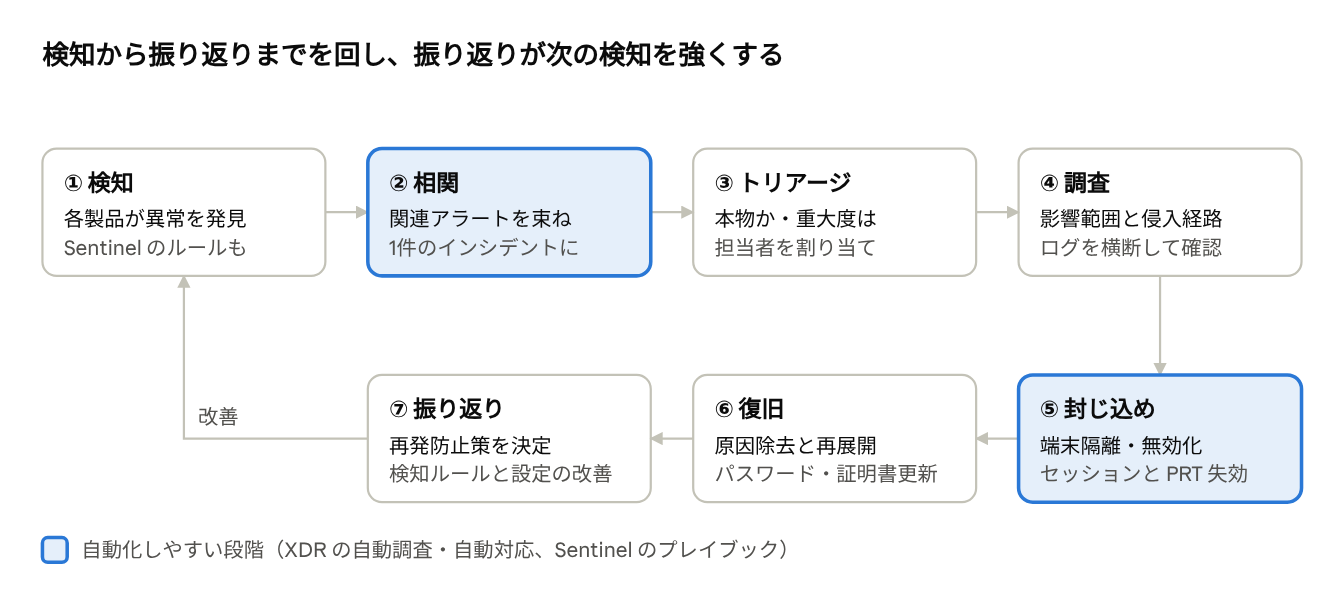
アラートとインシデントの違い
アラートは個々の製品が出す「怪しい出来事」です。インシデントは、同じ攻撃に属する複数のアラートを束ねたものです。例えば「フィッシングメール受信(メール)」「不審な場所からのサインイン(ID)」「不審なプロセス(端末)」を Defender XDR が1件にまとめることで、運用者は攻撃の全体像を一度に見られます。
自動対応と、第1・2部の仕組みとのつながり
封じ込めで使う操作は、第1・2部で扱った仕組みそのものです。
| 封じ込めの操作 | 使う仕組み | 効果 |
|---|---|---|
| 端末のネットワーク隔離 | Defender for Endpoint | 端末を Defender 以外と通信できなくし、横移動を止める |
| 端末リスクを「高」に | Defender → Intune → 条件付きアクセス | その端末からの M365 アクセスを自動で止める |
| アカウントの無効化とセッション失効 | Entra ID | 盗まれたトークンや PRT を使えなくする |
| 証明書の失効 | AD CS | 社内 LAN や VPN への接続を止める |
| リモートワイプ | Intune | 紛失端末のデータを消去する |
第2部第3章の「シグナルが集まる流れ」により、検知結果がそのまま次のアクセス判定に反映されるのが、ゼロトラスト環境の運用の強みです。
夜間や休日も含めて人が常時監視するのは難しいため、自社では自動対応の範囲を決め、監視と初動は SOC/MDR サービスに委託する構成も一般的です。
5. 日々の運用で見るもの
インシデント対応が「何か起きたとき」の運用だとすれば、定期的な確認は「守りが崩れていないか」を見る運用です。仕組みは放っておくと、例外の増加、更新漏れ、期限切れで少しずつ弱くなります。
| 頻度 | 確認するもの | 見る場所 | 崩れると何が起きるか |
|---|---|---|---|
| 毎日 | 未対応のインシデント、高リスクユーザー・サインイン | Defender XDR、Entra ID Protection | 侵入の放置 |
| 毎日 | 緊急用アカウントのサインイン、特権ロールの付与 | Entra 監査ログ(アラート化) | 管理者権限の乗っ取り |
| 毎週 | 端末の準拠率と非準拠の理由、更新の適用率 | Intune、Autopatch レポート | 脆弱な端末の増加、利用者の遡断 |
| 毎週 | 条件付きアクセスでブロックされたサインイン | Entra サインインログ | 業務障害、または攻撃の兆候 |
| 毎週 | DLP の検知件数と内容、インサイダーリスクのアラート | Purview | 情報漏洩の見落とし |
| 毎月 | 条件付きアクセスやポリシーの例外対象者 | Entra ID、Intune | 例外が常態化して穴になる |
| 毎月 | 非アクティブなアカウント・端末、ゲスト | Entra ID、Intune | 退職者や紛失端末が残る |
| 四半期 | アクセスレビュー(特権ロール、重要グループ・サイト) | Entra ID Governance(P2) | 異動後も権限が残る |
| 年次 | APNs・ABM・VPP の更新、CA 証明書・CRL の期限 | 期限台帳 | iPhone の管理停止、証明書認証の全停止 |
| 年次 | インシデント対応と緊急用アカウントの訓練 | 手順書 | 本番で手順が動かない |
Microsoft Secure Score のような設定健全性の指標も、「前月より弱くなっていないか」を見るのに役立ちます。点数を上げること自体より、下がった理由を説明できることが重要です。
6. 環境の守りから活動の守りへ
ここまでの守りは、主に「外からの攻撃」と「未管理のもの」を想定していました。しかし情報漏洩の多くは、正規の利用者が、管理された端末で、許されたアプリを使って起こします。誤送信、公開範囲の設定ミス、個人クラウドへのコピー、退職前の持ち出しなどです。これらは入口の検問をすべて通過するため、守る対象を「環境」から「データとその扱い」へ広げる必要があります。
| 観点 | 環境の守り | 活動の守り |
|---|---|---|
| 守るもの | 入口(ID・端末・ネットワーク) | データそのものと、その扱われ方 |
| 前提 | 入れるのは正しい人だけ | 正しい人も誤りや不正をしうる |
| 判断の単位 | 誰が・どの端末で | どのデータを・どうしたか |
| 強度の決め方 | 全員に同じ基準 | データの重要度に応じて変える |
| 主な仕組み | Entra ID、Intune、Defender | Purview(ラベル、DLP、インサイダーリスク管理)、Defender for Cloud Apps |
「重要度に応じて変える」ためには、まずデータに重みを付ける必要があります。すべてを最高レベルで守ると業務が回らず、すべてを同じに扱うと本当に大事なものが埋もれます。次の章がその仕組みです。
7. データの重みづけ:分類と秘密度ラベル
データ保護の出発点は「何がどれだけ大事か」を決め、データにその印を付けることです。Microsoft Purview の秘密度ラベルは、ファイルやメール、Teams・SharePoint サイトに付ける「重さの印」で、一度付けるとそのデータについて回り、各所の守りがそれを見て強さを変えます。
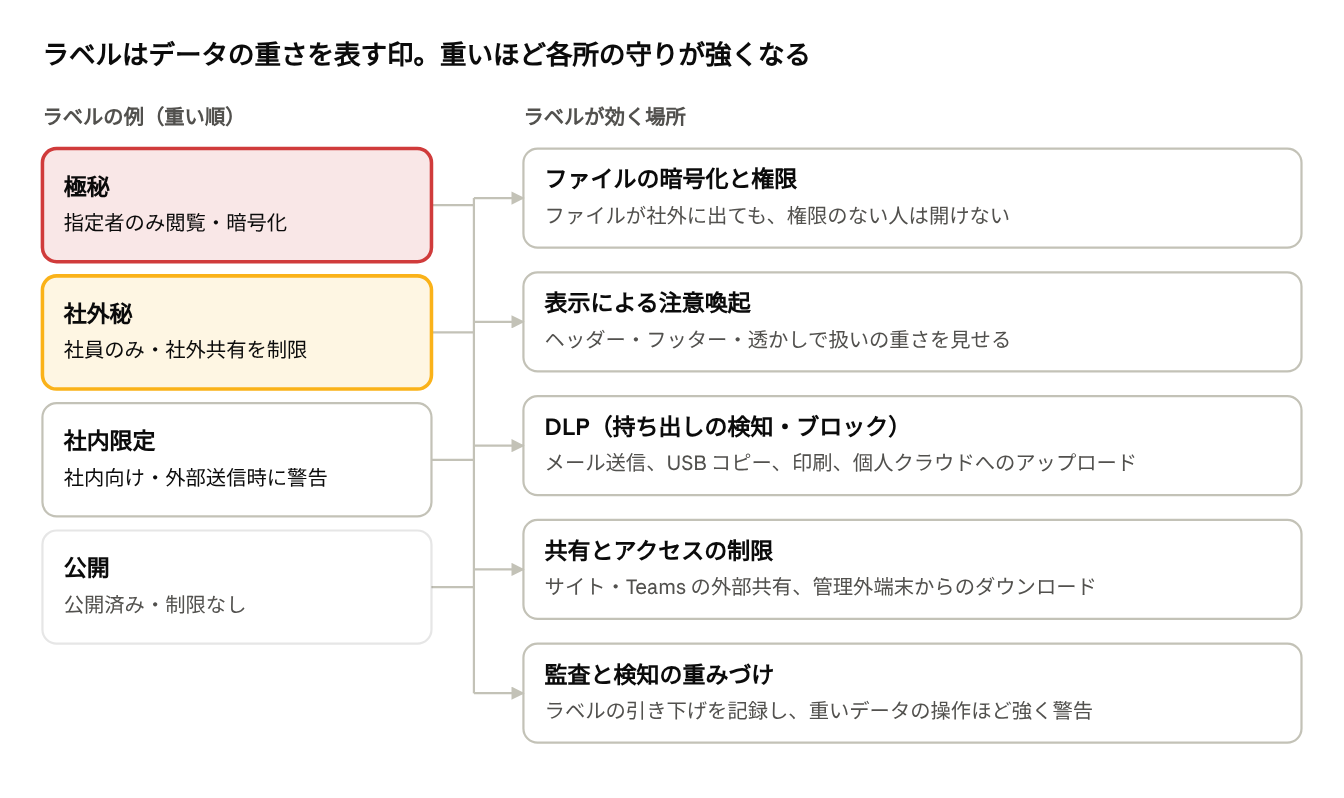
ラベルの例は、既存の情報管理規程の分類に合わせて決めます。段階を増やしすぎると利用者が選べなくなるため、3〜5段階が一般的です。
ラベルをどう付けるか
| 付け方 | 仕組み | 向いている場面 |
|---|---|---|
| 既定ラベル | 新しい文書やサイトに自動で「社内限定」などを付与 | ラベルなしのデータを残さない |
| 利用者による手動付与 | Office アプリのラベルボタンで選ぶ | 内容を知る本人が判断するデータ |
| 推奨・自動付与 | マイナンバーやクレジットカード番号など、機密情報の種類を検出して推奨または自動付与 | 個人情報などパターンで判定できるデータ |
| コンテナーラベル | Teams・SharePoint サイト単位で外部共有や管理外端末からの利用を制限 | プロジェクトや部署の場所ごとに守る |
ラベル運用の注意点
- 引き下げの理由入力:ラベルを軽くするときに理由を求め、監査ログに残す。持ち出し前の「ラベル外し」は典型的な兆候。
- 暗号化の副作用:暗号化したファイルは、取引先や一部のアプリが開けないことがある。暗号化するのは上位ラベルに限るのが一般的。
- 教育と定着:利用者が意味を理解しないと、すべて「公開」やすべて「極秘」になる。各ラベルの具体例を示す。
- 既存データの棚卸し:Purview のデータ分類(コンテンツエクスプローラー)で、どこに機密情報があるかを先に可視化する。
第2部では「全員に同じ基準」で守るポリシーを中心に解説しましたが、ラベルがあると、条件付きアクセスの「認証コンテキスト」で「極秘サイトを開くときだけフィッシング耐性 MFA を求める」ような、データの重さに応じた入口の強度調整もできます。
8. 利用者アクティビティの把握
利用者の活動を把握する仕組みは、「1回の操作をその場で止める」ものと、「行動の累積からリスクを見つける」ものに分かれます。前者は誤操作に、後者は意図的な不正に強い仕組みです。
| 仕組み | 見ているもの | 動き方 | 主に防ぐもの |
|---|---|---|---|
| 監査ログ(Purview 監査) | M365 上のあらゆる操作 | 記録のみ。事後に検索する | 「誰が何をしたか」がわからない事態 |
| DLP(メール・SharePoint・Teams) | 送信・共有される内容とラベル | その場で警告・ブロックし、理由を入力させることもできる | 誤送信、過度な共有 |
| エンドポイント DLP | 端末上のコピー・印刷・USB・アップロード | Defender の仕組みを使い端末上で制御 | 端末からの持ち出し |
| Defender for Cloud Apps | SaaS の利用状況、セッション内の操作 | 未承認 SaaS の検出、管理外端末からのダウンロード制限 | シャドー IT、私物端末への保存 |
| インサイダーリスク管理 | 複数のシグナルの組み合わせ(人事情報、DLP、ファイル操作、端末の振る舞い) | リスクを点数化し、アラート→トリアージ→調査→対応 | 退職前の持ち出し、意図的な漏洩 |
| コミュニケーションコンプライアンス | メール・Teams の内容 | ハラスメントや機密情報の不適切なやり取りを検出 | コンプライアンス違反 |
インサイダーリスク管理の考え方
「大量ダウンロード」はそれだけでは不正とは言えません。しかし「退職日が決まった人が、社外秘ラベルのファイルを大量にダウンロードし、ラベルを外して USB にコピーした」という組み合わせは強い兆候です。インサイダーリスク管理は、こうした「きっかけ」と「続く行動」を結びつけて評価します。退職のきっかけを知るには、人事コネクターで人事システムの情報を取り込みます。
ここで第7章のラベルが効いてきます。「どのデータが重いか」がわかっているので、公開資料のダウンロードと極秘資料のダウンロードを同じ重さで扱わずに済み、誤検知が減ります。
プライバシーへの配慮:「見る側」を守る仕組み
利用者の行動を記録・分析する以上、運用者自身の権限の乱用も防ぐ必要があります。信頼できない監視は、利用者の反発を招き、運用そのものを崩します。
- 仮名化:インサイダーリスク管理は既定で利用者名を仮名化して表示する。実名は調査が必要と判断された段階で、権限のある人だけが見る。
- 役割の分離:アラートを見る人、調査する人、処分を決める人を分ける。IT 管理者が自由に社員のメールを読める状態にはしない。
- 見る側も記録される:調査操作や監査ログの検索自体も監査対象にする。
- 目的の明示と告知:何を、何のために、どこまで記録するかを情報セキュリティ規程や就業規則などで定め、従業員に告知する。具体的な法的要件は法務・人事や専門家と確認する。
9. シナリオで見る連携:退職予定者の持ち出し
ここまでの仕組みが1つの出来事にどう関わるかを、「退職を控えた社員が機密資料を持ち出そうとする」という典型的な内部不正の例で追います。この利用者は正規の ID で、準拠した会社端末から、権限のあるファイルにアクセスしているため、入口の守りはすべて通過します。
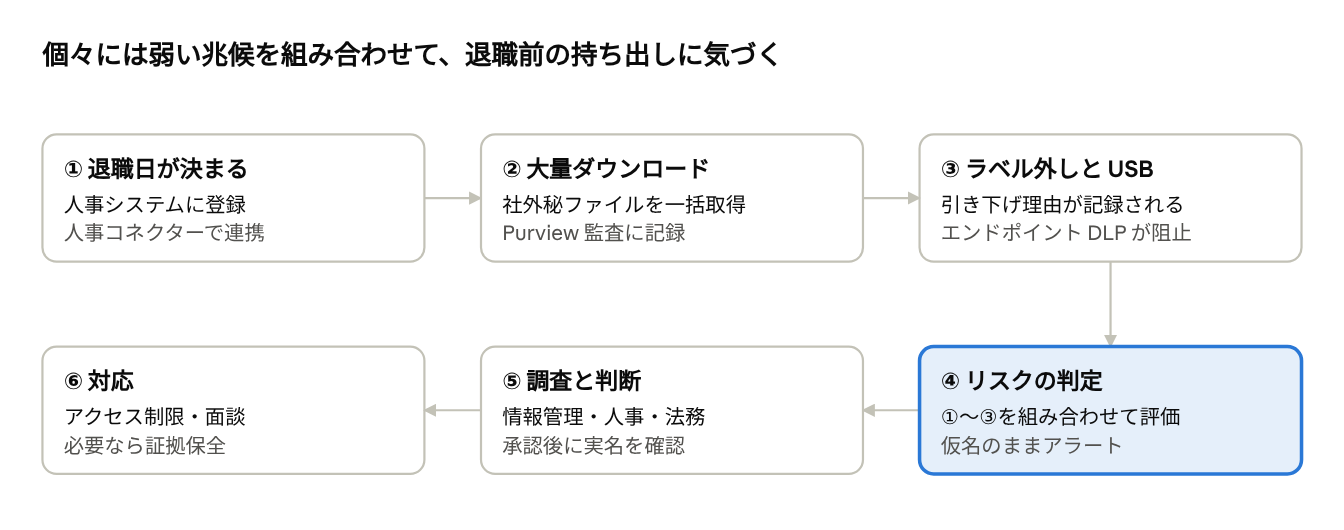
| ステップ | 働く仕組み | 仕組みがないと |
|---|---|---|
| ① 退職日が決まる | 人事システム、インサイダーリスク管理の人事コネクター | 「この人は要注意期間」だとわからない |
| ② 大量ダウンロード | Purview 監査、秘密度ラベル | どのファイルが取られたか、重いものかがわからない |
| ③ ラベル外しと USB | ラベルの引き下げ記録、エンドポイント DLP、Intune の USB 制御 | そのまま持ち出せてしまう |
| ④ リスクの判定 | インサイダーリスク管理 | 個々のアラートが大量に埋もれ、関連に気づけない |
| ⑤ 調査と判断 | ケース管理、役割ごとの権限、利用者アクティビティレポート | IT 担当者が独断で判断し、後で問題になる |
| ⑥ 対応 | 条件付きアクセスやグループでのアクセス制限、eDiscovery での証拠保全 | 証拠が消える、法的な対応ができない |
この例で大事なのは、②も③も単独では「業務上ありうる操作」であることです。ラベル(重みづけ)、人事情報(文脈)、端末の操作記録(行動)がそろって初めて意味のあるアラートになります。これが「環境の守り」だけでは守れない領域を、「活動の守り」が補う仕組みです。
10. 運用体制と役割分担
守りの運用は IT 部門だけでは完結しません。特に活動の守りは、「何が大事か」を決めるのも、利用者への対応を決めるのも業務側です。
| 役割 | 主な責任 | 主に見るもの |
|---|---|---|
| IT 運用(情報システム部門) | 準拠率・更新・期限台帳の管理、ポリシー変更 | Intune、Entra ID、期限台帳 |
| SOC(社内または外部委託) | アラートの監視、初動対応(端末隔離、アカウント停止) | Defender XDR、Sentinel |
| 情報管理・コンプライアンス部門 | ラベル体系・DLP ポリシーの決定、内部不正のトリアージ | Purview(ラベル、DLP、インサイダーリスク管理) |
| 人事・法務 | 利用者への対応判断、規程と告知、証拠保全の要否 | 調査結果の報告 |
| 業務部門の責任者 | 自部署データの重要度判断、アクセスレビューの承認 | アクセスレビュー、ラベルの付与状況 |
| 経営層・CISO | リスク受容の判断、例外の承認、重大インシデントの意思決定 | 月次レポート(指標と主な出来事) |
3部作を通して見ると、安全性は「入口で確かめる(第1部)」「確かめるための材料と強制力をそろえる(第2部)」「記録し、見て、データの重さに応じて守り続ける(第3部)」の3層で成り立っています。どの層が欠けても、残りの2層では補えない穴が生まれます。
用語集(本書で初めて登場するもの)
| 用語 | 意味 |
|---|---|
| Defender for Cloud Apps | SaaS の利用状況を可視化し、セッション内の操作を制御する製品 |
| Defender for Identity | オンプレの ADDS への攻撃を DC 上で検知する製品 |
| Defender XDR | 端末・ID・メール・SaaS の検知を相関させ、インシデントとして扱う統合画面 |
| eDiscovery | 証拠となるメールやファイルを検索・保全する Purview の機能 |
| Log Analytics | Azure のログ保管・検索基盤。Sentinel の土台 |
| MDR | 検知と対応を代行する外部サービス |
| Purview 監査 | M365 上の操作を記録する統合監査ログ |
| Secure Score | セキュリティ設定の健全性を点数で示す指標 |
| Sentinel | Microsoft のクラウド型 SIEM |
| インサイダーリスク管理 | 複数の兆候を組み合わせて内部不正のリスクを評価する Purview の機能 |
| エンドポイント DLP | 端末上のコピー・印刷・USB への持ち出しを制御する DLP |
| 認証コンテキスト | 特定のサイトや操作にだけ強い認証を求める条件付きアクセスの仕組み |
| 秘密度ラベル | データの重要度を表し、暗号化や共有制限を伴う Purview の印 |