企業環境の連携ガイド:ID・端末・証明書・ネットワークはどうつながるか
企業で「正しい人が、健全な会社端末から、許された範囲だけ」を実現するには、ID 基盤(Entra ID・ADDS)だけでは足りず、端末管理(Intune)、証明書(AD CS)、ネットワーク制御、脅威検知、データ保護、iPhone 管理が連携する必要があります。このガイドは前回の Untitled の続編として、それらがどうつながり、1000名規模の PC 刷新検討で挙がった論点がなぜ生まれるのかを解説します。
1. 前提と読み方
このガイドが前提にするのは、次の企業モデルです。各章の「なぜそう決めるのか」は、この前提から導かれています。
| 前提 | 内容 | 設計への影響 |
|---|---|---|
| 規模 | 社員1000名、既存 PC あり | 手作業では回らない。自動化と段階展開が前提 |
| 管理状態 | これまで全く管理していない(完全新規) | ID の正本、命名規則、グループ設計をゼロから決められる反面、現状調査が重い |
| 使う製品 | Entra ID、Intune、AD CS | 証明書認証を使うため ADDS も最小限必要になる |
| 展開方法 | キッティングセンターで前半、利用者が後半をセルフセットアップ | Autopilot の pre-provisioning が合う。初回認証の渡し方が課題 |
| セキュリティ | 厳しめ。社内ネットワークへの接続も厳密に管理 | 802.1X、証明書、コンプライアンス連携が必要 |
| 持ち出し | 原則可能 | 社外でも管理・検証できるクラウド中心の設計と、紛失対応 |
| モバイル | 会社支給 iPhone あり | Apple 側の仕組み(ABM)との連携が追加で必要 |
前回ガイドとの関係
前回は「誰かを確かめる(認証)」と「何を許すか(認可)」の仕組みを扱いました。今回は、その判定に必要な「材料」を作る仕組みと、判定結果を実際に強制する仕組みを扱います。
- 材料を作る:端末が健全か(Intune・Defender)、端末が本物か(証明書)、人が在籍しているか(人事連携)
- 判定する:Entra ID の条件付きアクセス(前回第9章)
- 強制する:ネットワークの入口(802.1X、ZTNA)、データの扱い(Purview)、端末の設定(Intune)
各章は、仕組みの役割 → 他とのつながり → 検討で決めること、の順で書いています。
2. 全体像:ID 基盤の周りにつながる仕組み
企業環境では Entra ID が「判定の中心」になり、周りの仕組みが判定の材料を渡したり、判定結果を強制したりします。前回ガイドの登場人物(Entra ID・ADDS・Windows 端末)に、この図では6つが加わっています。
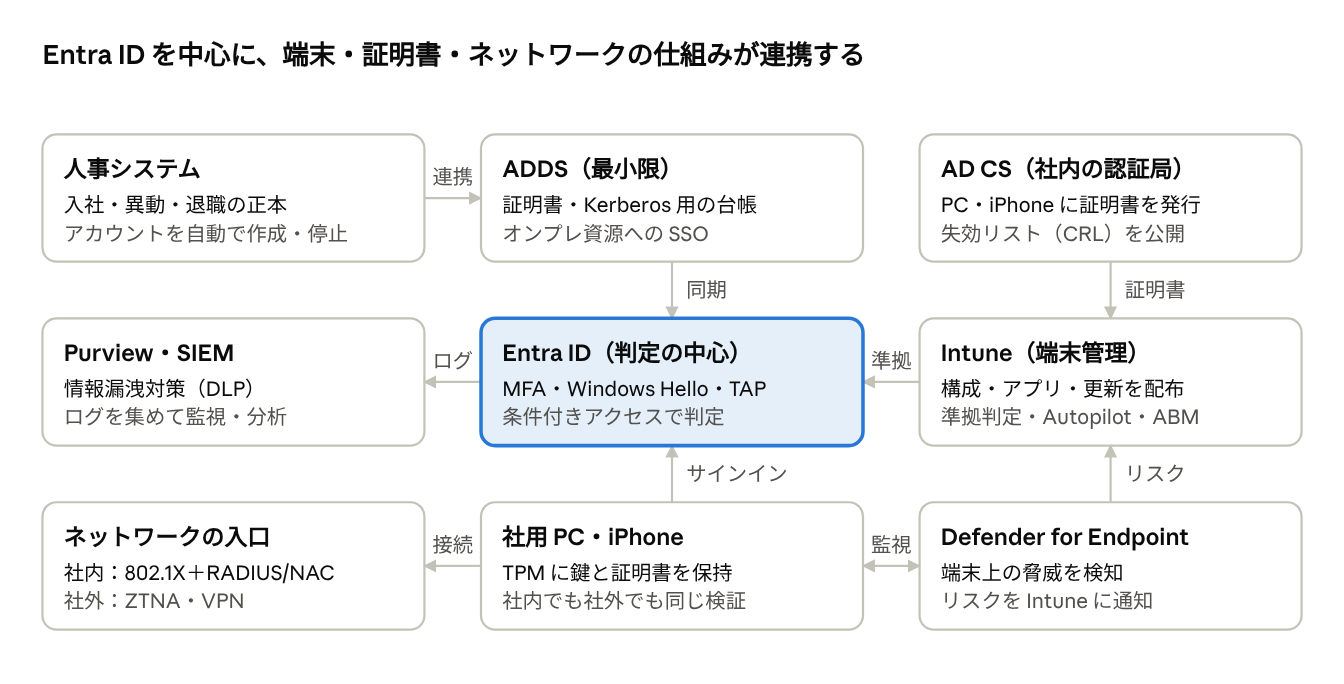
矢印は情報の流れです。人事から ID が生まれ、Intune と Defender が端末の状態を Entra ID に伝え、AD CS の証明書が Intune 経由で端末に届き、その証明書で端末がネットワークに入ります。
| 仕組み | 役割(一言で) | ないと何が起きるか | 詳しくは |
|---|---|---|---|
| 人事連携(プロビジョニング) | ID の生成と廃棄を自動化 | 退職者アカウントの残存、手作業のミス | 第9章 |
| ADDS(最小限) | 証明書認証とオンプレ資源のための台帳 | AD CS のエンタープライズ CA や NPS が使えない | 第5・6章 |
| Intune | 端末の設定・アプリ・更新・準拠判定 | 端末の健全性を証明できず、条件付きアクセスが効かない | 第4章 |
| AD CS | 端末と利用者に証明書を発行 | Wi-Fi・有線 LAN・VPN をパスワードで認証することになる | 第5章 |
| ネットワークの入口 | 許可された端末だけを繋ぐ | 私物や感染端末が LAN に入れる | 第6章 |
| Defender for Endpoint | 端末上の攻撃を検知・封じ込め | 感染に気づかず、感染端末も「準拠」のまま | 第3・8章 |
| Purview・SIEM | データの持ち出し制御とログ監視 | 正規ユーザーによる漏洩や事後調査ができない | 第8章 |
| Apple Business Manager | iPhone を自動で会社管理下に入れる | 利用者が管理を外せる、初期化で管理が切れる | 第7章 |
3. 信頼のシグナルが集まる流れ
ゼロトラストの「毎回検証する」は、実際には複数の仕組みが出すシグナルを Entra ID の条件付きアクセスが集めて判定することで実現されます。Intune や Defender を導入する最大の理由は、この判定材料を作ることにあります。
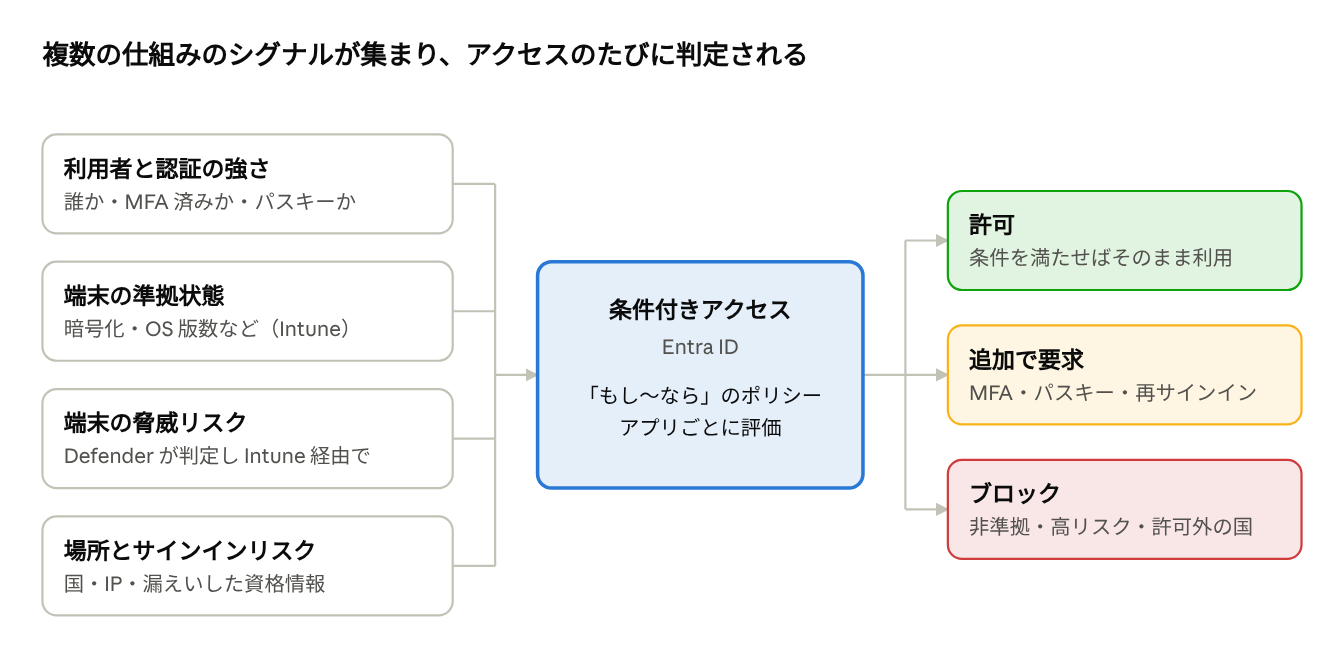
判定はアプリへのサインインやトークン更新のたびに行われます。同じ人でも、端末が感染して「高リスク」になれば次の判定で適切に止められます。
「準拠(コンプライアンス)」とは何か
Intune のコンプライアンスポリシーは「会社が求める最低基準」のチェックリストです。全項目を満たすと「準拠」と判定され、その結果が Entra ID の端末情報に書き込まれます。
- Windows:BitLocker 有効、セキュアブート有効、OS が指定版数以上、Defender のリスクが「中」以下
- iPhone:パスコード設定済み、脱獄していない、iOS が指定版数以上
非準拠になったときに「何日の猶予で遡断するか」「長期間オフラインだった持ち出し PC をどう扱うか」は運用との兼ね合いで決める論点です。
検討で挙がったポリシー群の意味
| ポリシー | 使うシグナル | 防ぐもの |
|---|---|---|
| 全ユーザーに MFA | 利用者 | パスワード漏えいだけでの乗っ取り |
| 準拠デバイス必須 | 準拠状態 | 私物・未管理・設定不備の端末からの利用 |
| レガシー認証ブロック | クライアントの種類 | MFA を迂回する古いプロトコル(POP・IMAP など) |
| 管理者はフィッシング耐性 MFA | ロールと認証の強さ | 管理者の資格情報がフィッシングで盗まれること |
| 国外アクセス制御 | 場所 | 想定外の国からの不正サインイン |
| 高リスクの遡断(P2) | サインインリスク | 漏えい資格情報や不審な振る舞い |
導入時は「レポート専用モード」で影響を確認してから有効化するのが定石です。また、全ポリシーから除外した緊急用アカウント(Break-glass)を用意し、設定ミスで全員が閉め出される事態に備えます。
4. Intune:端末管理の中心
Intune は、社外にある PC や iPhone にもインターネット経由で設定・アプリ・更新を配り、その結果を「準拠」として Entra ID に報告するクラウド型の端末管理(MDM)です。前回ガイドで触れた「GPO のクラウド版」であり、持ち出し前提の企業ではこちらが主役になります。
なぜ「Entra 参加」を選ぶのか
検討では PC を Hybrid Entra 参加ではなく Entra 参加にする方向でした。理由は次の3点です。
- Hybrid 参加はオンプレの ADDS への参加が必要で、セットアップ時に DC へ届かなければならない。利用者が自宅でセットアップする前提と相性が悪い。
- 管理が ADDS(GPO)と Intune の二重になり、設定の衝突や調査の手間が増える。
- オンプレのファイルサーバーへの SSO は、Entra 参加でも Windows Hello for Business の Cloud Kerberos Trust で実現できる(Entra ID が一部の Kerberos チケットを発行し、DC がそれを引き継ぐ仕組み)。
ただし、Entra 参加 PC は ADDS にコンピューターアカウントを持たないため、「デバイス証明書で NPS に認証する」従来の方式がそのままでは使えません。この影響は第5・6章で扱います。
Intune の主な機能と他とのつながり
| 機能 | 役割 | つながる相手 | 検討で決めること |
|---|---|---|---|
| Windows Autopilot | 新品 PC を起動するだけで会社の設定にする | OEM・販売店(ハードウェアハッシュ登録)、Entra ID | pre-provisioning の採用、グループタグ、命名規則 |
| コンプライアンスポリシー | 最低基準を判定し Entra ID に報告 | Entra ID(条件付きアクセス)、Defender、NAC | 判定項目、猶予期間 |
| 構成プロファイル・セキュリティベースライン | BitLocker、ファイアウォール、Wi-Fi、VPN などを配布 | AD CS(証明書プロファイル)、ネットワーク | 基準の出典(CIS など)、例外管理 |
| アプリ配布 | 必須アプリの自動導入、ポータルからの任意導入 | 業務アプリ、Apple の VPP | パッケージ化の担当と工数 |
| 更新管理(更新リング・Autopatch) | OS と M365 Apps の更新を段階適用 | Windows Update | リング構成、再起動の期限 |
| Windows LAPS | 端末ごとに異なるローカル管理者パスワードを自動管理 | Entra ID(パスワードの保管先) | 閲覧権限者 |
| Endpoint Privilege Management(EPM) | 管理者権限なしで、許可した操作だけ昇格 | 利用者、ヘルプデスク | 昇格ルールと承認フロー |
| リモート操作 | ロック、ワイプ、回収時の初期化 | 紛失対応フロー | 実行判断者 |
| RBAC・スコープタグ | 管理者の権限を拠点や役割で分割 | Entra ID のグループ | 委譲の範囲と変更承認 |
ローカル管理者権限を外す意味
利用者が PC の管理者だと、セキュリティ設定の無効化や任意ソフトの導入ができ、マルウェアも同じ権限で動けます。全員から外すと安全性は大きく上がりますが、「ドライバーを入れたい」などの要望に応える仕組み(EPM)と、サポート時に使う管理者パスワード(LAPS)がセットで必要になります。この前提として、業務アプリの棚卸しが欠かせません。
5. AD CS と証明書:端末の「身分証」
証明書は、信頼できる発行元(認証局、CA)が「この公開鍵はこの端末(人)のもの」と署名した身分証です。パスワードと違い盗み見や使い回しができず、利用者の操作も要らないため、Wi-Fi・有線 LAN・VPN のような「機械同士の認証」に向いています。AD CS は Windows Server に含まれる自社用の CA です。
証明書が届いて使われるまで(SCEP の場合)
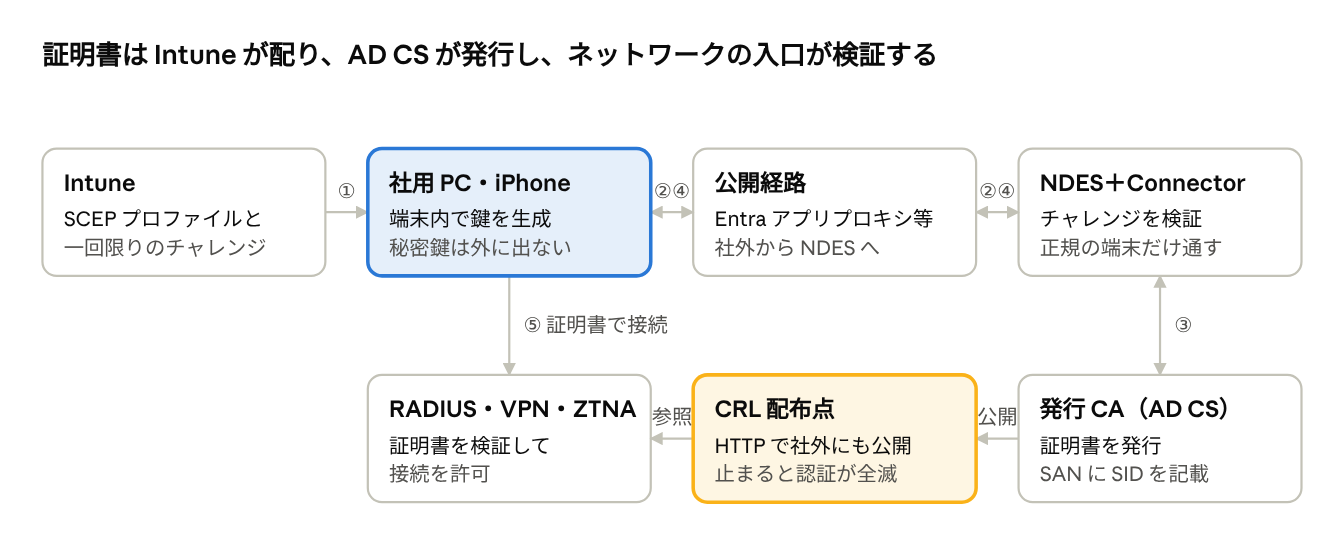
- Intune が端末に SCEP プロファイルと一回限りのチャレンジ(合言葉)を配る。事前に「この CA を信頼する」設定も配布しておく。
- 端末が自分の中で鍵ペアを作り、証明書の申請書(CSR)とチャレンジを NDES に送る。持ち出し PC は社外から申請するため、NDES を Entra アプリプロキシなどで公開する必要がある。
- NDES 上の Intune Certificate Connector がチャレンジと申請内容の一致を検証し、正規の管理端末だけ CA に発行を依頼する。
- 発行された証明書が同じ経路で端末に戻る。
- 端末はその証明書で Wi-Fi・有線 LAN(802.1X)や VPN に接続する。検証側は CRL で「失効していないか」も確かめる。
検討で挙がった注意点の意味
| 論点 | なぜ重要か |
|---|---|
| 2階層 CA(オフラインルート+発行 CA) | 最上位のルート CA の鍵が漏れると全証明書が信頼できなくなる。普段は電源を落として保管し、発行は下位の CA に任せる |
| CRL・AIA の社外公開 | 検証側が失効リストを取れないと認証が失敗する。持ち出し PC の VPN が社外でだけ失敗する典型的な落とし穴 |
| SCEP と PKCS の違い | SCEP は端末内で鍵を作るので TPM で保護できる。PKCS はサーバー側で鍵を作って配る |
| 強力な証明書マッピング | DC の証明書認証は、証明書に利用者の SID を含めることが求められるようになった。Intune は SAN に SID を載せられるが、SID が ADDS から同期されていることが前提。ADDS を残す理由の1つ |
| デバイス証明書かユーザー証明書か | Entra 参加 PC は ADDS にコンピューターアカウントがなく、NPS でデバイス証明書の照合ができない。ユーザー証明書を使うか、NPS 以外の RADIUS/NAC を使うかの分かれ道になる |
| 失効の運用 | 退職や紛失時に証明書を失効させないと、証明書だけで社内 LAN に入れてしまう |
| Cloud PKI との比較 | Intune のクラウド型 CA。NDES や公開経路が不要になる一方、対応する用途や既存 CA との関係を比較する |
AD CS のサーバーは、DC と同じく「奴られると全社の信頼が崩れる」最重要資産(Tier 0)として管理します。
6. ネットワーク接続制御:誰をどこに繋ぐか
ゼロトラストでもネットワーク制御は不要になりません。「社内 LAN にいるから信頼する」のではなく、「認証された端末しか繋がせない」「繋いでも必要な場所にしか行かせない」ために使います。入口は社内、社外から社内へ、インターネットへの3つです。
| 入口 | 仕組み | 使う証拠 | 検討で決めること |
|---|---|---|---|
| 社内の有線・無線 LAN | 802.1X(EAP-TLS)。スイッチやアクセスポイントが RADIUS サーバーに問い合わせる | 証明書(第5章)、必要なら Intune の準拠状態 | RADIUS を NPS にするか、クラウド RADIUS/NAC 製品にするか。機器の対応状況 |
| 社外から社内資源へ | VPN(ネットワーク単位)または ZTNA(アプリ単位。例:Entra Private Access) | 証明書、Entra ID の条件付きアクセス | 移行期間の併用、到達させる範囲 |
| インターネットへ | SWG/SSE(例:Entra Internet Access)、Defender のネットワーク保護 | 利用者と端末 | 社外にある PC の Web フィルタリングをどう掛けるか |
802.1X と RADIUS の関係
802.1X は「ケーブルを挿しただけでは通信させず、認証に成功したらポートを開く」規格です。スイッチや無線 AP は自分では判定せず、RADIUS サーバーに「この証明書の端末を入れてよいか」を問い合わせます。RADIUS は証明書の発行元と失効状態を確認し、必要に応じて VLAN(社員用・ゲスト用など)も指定します。
Windows Server の NPS は従来、証明書を ADDS のアカウントと照合して判定してきました。Entra 参加 PC は ADDS にアカウントがないため、次のいずれかになります。
- NPS を使い、ADDS にある利用者の証明書(ユーザー証明書)で認証する
- Intune や Entra ID と連携できる NAC 製品やクラウド RADIUS を使い、準拠状態まで加味して判定する
後者は「証明書は正しいが、更新を滞らせた非準拠の PC」を社内 LAN から外すことができ、ゼロトラストの考え方を社内 LAN にも延長できます。
VPN と ZTNA の違い
VPN は端末を社内ネットワークに「入れる」仕組みで、入った後は広い範囲に到達できます。ZTNA はアプリごとに接続を仲介し、その都度条件付きアクセスを適用します。前回ガイドの「城と堀」から「検問所」への移行を、リモートアクセスで具体化したものが ZTNA です。ただし ZTNA に対応しにくい古いアプリもあるため、移行期間は併用が現実的です。
このほか、VLAN で社員 PC・iPhone・ゲスト・プリンター・サーバーを分離すること、キッティングセンターや自宅から Autopilot に必要な通信先へ届くこと(認証付きプロキシが挟まると失敗しやすい)も設計対象です。
7. iPhone:Apple の仕組みとの連携
iPhone は Windows と違い、Apple の仕組みを経由して Intune の管理下に入ります。中心になるのは Apple Business Manager(ABM)で、「この端末はこの会社のもの」という所有情報を Apple が保持します。
| 仕組み | 役割 | 連携先 |
|---|---|---|
| Apple Business Manager | 購入時に端末を会社に紐づける | 販売店・キャリア、Intune |
| 自動デバイス登録(ADE) | 電源を入れた瞬間に Intune へ登録させ、外せなくする | ABM、Intune、Entra ID(利用者サインイン) |
| 監視モード(Supervised) | 会社所有端末として強い制御を可能にする | Intune |
| Apps and Books(VPP) | アプリのライセンスを会社で一括購入・配布 | ABM、Intune |
| APNs 証明書 | Intune が iPhone へ指示を届けるための Apple の通知路 | Apple、Intune |
| Enterprise SSO プラグイン | iPhone でも Entra ID のシングルサインオンを実現 | Entra ID、Authenticator |
| アプリ保護ポリシー(MAM) | 会社データのコピーや保存先をアプリ単位で制御 | Intune、M365 アプリ |
ガバナンス上の落とし穴:毎年の更新
APNs 証明書、ABM と Intune をつなぐトークン、VPP トークンには有効期限があり、毎年更新が必要です。特に APNs 証明書は同じ Apple アカウントで更新しないと全台の再登録が必要になるため、担当者と期限を台帳で管理します。AD CS の CA 証明書や CRL の期限も同じ台帳で管理すると安全です。
購入時に販売店やキャリアに ABM 登録を依頼することが前提です。既存の iPhone は Apple Configurator で後から追加できますが、初期化が必要です。
8. 脅威検知・データ保護・ログ監視
認証と認可は「入り口」を守る仕組みです。ゼロトラストの3原則のうち「侵害を前提とする」を担うのが、入った後を見張るこの章の仕組みです。
| 仕組み | 守る対象 | 具体的にしていること | 連携先 |
|---|---|---|---|
| Defender for Endpoint(EDR) | 端末 | 不審な振る舞いの検知、端末の隔離、攻撃面の縮小(ASR)ルール、USB 制御 | Intune(リスクを準拠判定へ)、SIEM |
| Entra ID Protection(P2) | ID | 漏えいした資格情報や不自然なサインインをリスクとして判定 | 条件付きアクセス |
| Privileged Identity Management(PIM) | 管理者権限 | 必要なときだけ申請・承認で権限を有効化し、期限で自動解除 | Entra ID のロール、Azure |
| Purview(秘密度ラベル・DLP) | データ | 機密ファイルの暗号化、メールや USB・印刷での持ち出し制御 | M365、端末(Defender 経由) |
| Defender for Cloud Apps | SaaS 利用 | 許可していない SaaS(シャドー IT)の検出と制御 | Defender for Endpoint、Entra ID |
| SIEM(例:Microsoft Sentinel) | 全体 | 各仕組みのログを集約し、相関分析と長期保管 | Entra、Intune、Defender、AD、NW 機器 |
なぜログを別の場所に集めるのか
Entra ID のサインインログや監査ログは、既定の保持期間が短く、事故の発覚が遅れると調査に間に合いません。また、「深夜に海外からサインイン→同じ人の PC で不審なプロセス→大量ダウンロード」のような攻撃は、ログを横断で見ないと気づけません。そのため Log Analytics や SIEM に転送し、必要に応じて SOC/MDR に監視を委託します。
管理者と緊急用アカウント
- 管理者は一般業務用と別のアカウントを持ち、権限は PIM で必要なときだけ有効化する。
- 条件付きアクセスから除外した緊急用アカウントを2つ以上用意し、FIDO2 キーで保護してサインイン時にアラートを出す。
- DC、CA、Entra Connect サーバーは Tier 0 として、一般的な管理端末からは触らせない。
9. PC のライフサイクルで見る連携
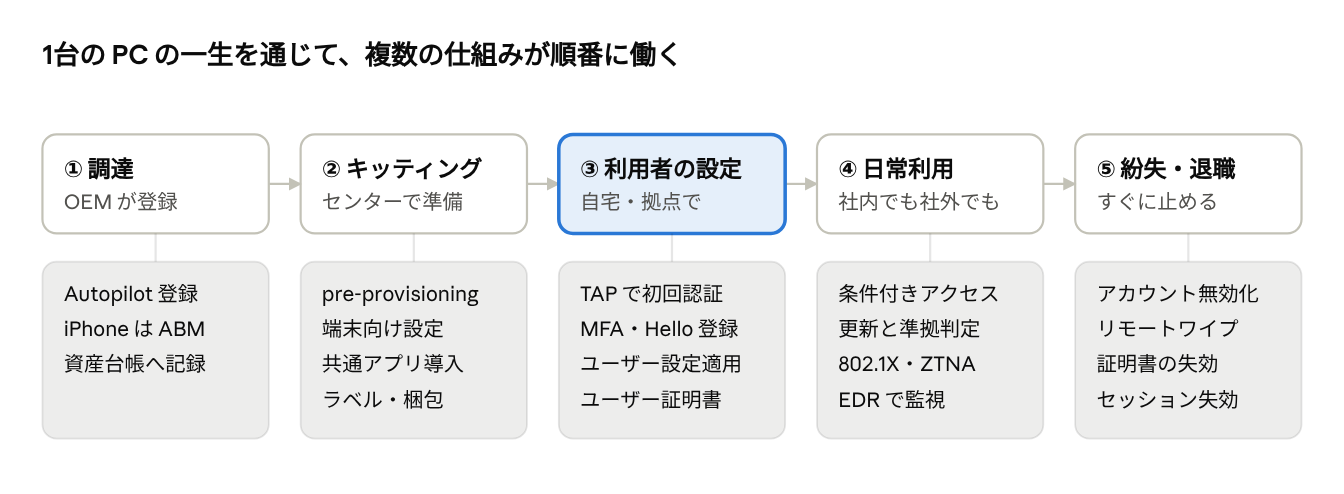
ここまでの仕組みを時間軸で並べると、1台の PC が調達されてから手放されるまでに、どの仕組みがいつ働くかが見えます。最も詰まりやすいのは③の利用者による初回設定です。
③の「鶏と卵」問題と TAP
新しい PC を初めて起動した利用者は、まだ Authenticator も Windows Hello も登録していません。しかし条件付きアクセスは MFA を求めます。この行き詰まりを解くのが一時アクセスパス(TAP)です。管理者が期限付きの使い捨てパスコードを発行し、利用者はそれで最初のサインインと MFA・Hello の登録を済ませます。
TAP 自体が「最初の鍵」になるため、誰が発行し、どの経路で本人に渡し、何時間有効にするかがセキュリティと利便性の分かれ目になります。1000名が一斉にここで詰まるとヘルプデスクが饱和するため、部門ごとにウェーブを分けて展開します。
②と③の役割分担(pre-provisioning)
Autopilot の pre-provisioning では、端末に対する設定とアプリをキッティングセンターで済ませ、利用者側では利用者に対する設定だけを適用します。利用者の待ち時間が短くなり、自宅回線での失敗も減ります。ただし登録状態ページ(ESP)で必須にするアプリを増やしすぎると、③での失敗や時間切れが増えます。
⑤で「止める」べきものの連鎖
退職や紛失では、人事→ADDS→Entra ID の順にアカウントが止まり、PRT やセッションも無効になります。ただし証明書は失効させない限り有効期限まで使えるため、Intune での端末削除と CA での失効が連動するかを設計時に確認します。「どこか1つ止め忘れるとそこから入れる」のが複数の仕組みを連携させる環境の注意点です。
10. 検討論点の読み解き表
共有された検討の「最初に決めるべき基本方針」を、このガイドと前回ガイドのどこを理解すれば判断できるかに対応づけました。RFP や工数見積もりを読むときの索引として使えます。
| 論点 | 検討での方向性 | そうなる理由(仕組みの連携) | このガイド | 前回ガイド |
|---|---|---|---|---|
| ID の正本 | ADDS を正本に Entra ID へ同期。ただし AD は最小限 | エンタープライズ CA、NPS、証明書の SID マッピングが ADDS を前提にする | 第2・5章 | 第3・5章 |
| PC の参加方式 | Entra 参加 | 自宅セットアップで DC に届かない。オンプレ SSO は Cloud Kerberos Trust で補う | 第4章 | 第4章 |
| リモートアクセス | ZTNA 中心、移行期は VPN 併用 | アプリ単位で条件付きアクセスを効かせられる | 第3・6章 | 第9章 |
| 社内 LAN の接続制御 | 802.1X(EAP-TLS)。NPS か NAC/クラウド RADIUS を比較 | Entra 参加 PC は ADDS にコンピューターアカウントがない | 第5・6章 | 第3・4章 |
| 証明書の配布方式 | SCEP が基本。Cloud PKI も比較 | SCEP は端末内で鍵生成。NDES の社外公開が必要 | 第5章 | — |
| キッティング方式 | Autopilot pre-provisioning | 端末向けはセンター、利用者向けは本人という分担が前提に合う | 第4・9章 | — |
| ライセンス | E5 または E3+アドオンを比較 | PIM・ID Protection(P2)、EDR、EPM、Cloud PKI など使える連携機能が変わる | 第4・5・8章 | — |
| ローカル管理者権限 | 全員剥奪+EPM+LAPS | マルウェアの権限を抑える。業務アプリの棚卸しが前提 | 第4章 | 第8章 |
| 初回認証 | TAP の発行と受け渡し | MFA 未登録の利用者を条件付きアクセスに通すため | 第9章 | 第5章 |
検討の結論でも指摘されていたように、成否を左右しやすいのは「アプリとオンプレ資源の棚卸し」と「初回認証(TAP)の受け渡し」です。前者は Entra 参加・管理者権限剥奪・ZTNA のすべての前提になり、後者は展開のボトルネックになります。
用語集(前回ガイドにないもの)
| 用語 | 意味 |
|---|---|
| 802.1X / EAP-TLS | 認証に成功した端末だけ LAN に繋ぐ規格と、証明書で認証する方式 |
| ABM / ADE | Apple Business Manager と自動デバイス登録。iPhone を購入時から会社管理にする |
| AIA | 証明書の発行元 CA の証明書を取得する場所の情報 |
| APNs | Apple の通知サービス。Intune が iPhone を管理するための経路 |
| Autopilot | 新品 PC をインターネットに繋ぐだけで会社設定にする仕組み |
| CA / AD CS | 証明書を発行する認証局。AD CS は Windows Server の CA 機能 |
| Cloud Kerberos Trust | Entra 参加 PC からオンプレ資源へ SSO するための Windows Hello for Business の構成 |
| Cloud PKI | Intune に含まれるクラウド型の CA |
| CRL | 失効した証明書の一覧。検証側が取得できないと認証が失敗する |
| DLP | 機密データの持ち出しを検知・ブロックする仕組み |
| EPM | 管理者権限なしで、許可した操作だけ昇格させる Intune の機能 |
| ESP | Autopilot 中に表示される登録状態ページ。必須アプリの完了を待つ |
| LAPS | 端末ごとのローカル管理者パスワードを自動生成・保管する仕組み |
| MDM / MAM | 端末全体の管理と、アプリ単位のデータ保護 |
| NAC | 端末の状態を見てネットワークへの接続可否を決める製品 |
| NDES / SCEP | 端末から証明書の申請を受け付けるサービスと、そのプロトコル |
| NPS / RADIUS | ネットワーク機器からの認証問い合わせに答えるサーバーとそのプロトコル |
| SIEM / SOC | ログを集約・分析する基盤と、それを監視する組織 |
| SWG / SSE | インターネットへの通信をクラウドで検査・制御する仕組み |
| TAP | 初回設定用の期限付きパスコード |