オフィス環境の認証・認可ガイド~従来型からゼロトラストへ
連載:Zero Trust・第1部 | 連載のまとめ
社内の「人」と「マシン」が本物かを確かめ(認証)、何をしてよいかを決める(認可)仕組みは、ADDS・Entra ID・Entra Domain Services・Windows 端末の4者が役割分担して成り立っています。このガイドは、それぞれが何を担い、利用者の何が守られているのかを基礎から整理し、従来型の境界防御からゼロトラストへの移行までをつなげて説明します。
## 1. なぜ認証・認可の仕組みが必要か会社の情報資産にアクセスしてよいのは「正しい人」が「正しい端末」から「許された範囲」だけ、という状態を保つためです。これを分解すると次の4つの問いになります。
| 問い | 用語 | 具体例 |
|---|---|---|
| あなたは誰か? | 識別(Identification) | ユーザー名 yuya@contoso.com を名乗る |
| 本当に本人か? | 認証(Authentication, AuthN) | パスワード、PIN+TPM、スマホ承認、指紋 |
| 何をしてよいか? | 認可(Authorization, AuthZ) | 経理フォルダーは読めるが人事フォルダーは読めない |
| 誰が何をしたか? | 監査(Accounting / Audit) | サインインログ、ファイルアクセスログ |
認証と認可は別物です。認証は「本人確認」、認可は「権限の判定」で、ホテルに例えるとフロントでの本人確認が認証、渡されたカードキーでどの部屋のドアが開くかが認可です。
守りたいもの
- ID(アカウント):乗っ取られると、その人の権限すべてが攻撃者のものになる。現在の攻撃の大半は ID の窃取から始まる。
- 端末:ID を使う「器」。マルウェアに感染した端末からの正規ログインは、ID だけ見ても見抜けない。
- データとアプリ:最終的に守りたい資産。ファイルサーバー、メール、業務システム、SaaS。
- ネットワーク:従来は「社内 LAN の内側=安全」という前提で守られてきた。
なぜ「人」だけでなく「マシン」も認証するのか
会社が管理していない私物 PC や感染 PC から社内資源に入られることを防ぐためです。Windows 端末自体もドメインやクラウドに「アカウント」を持ち、端末として本人確認されます。これにより「正しい人が、会社が管理する健全な端末から使っている」ことまで確かめられます。
2. 全体像:4つの登場人物
登場人物は「社内の鍵の番人(ADDS)」「クラウドの鍵の番人(Entra ID)」「クラウドに置いた社内型の番人(Entra Domain Services)」「両者に身元を証明する端末(Windows)」の4つです。
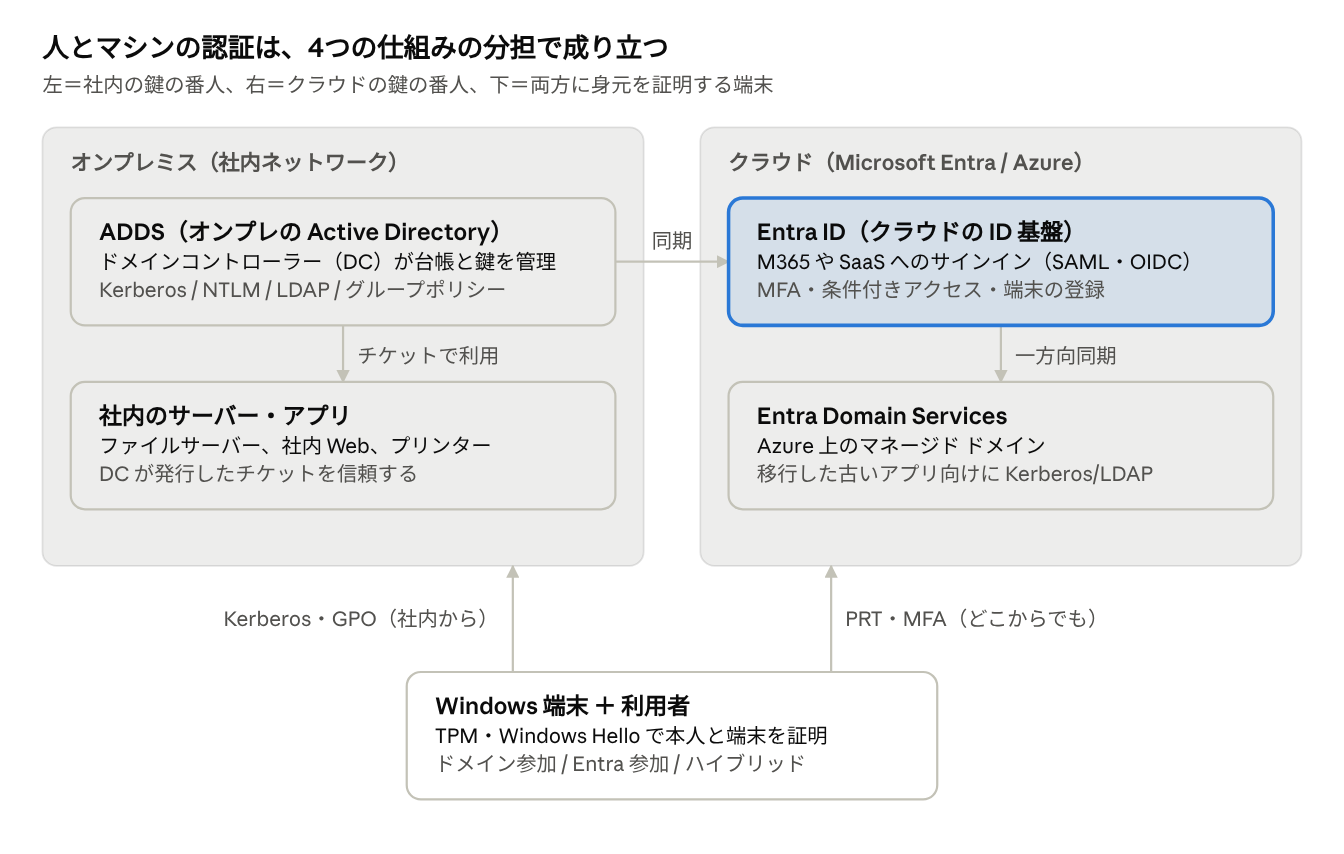
多くの会社では ADDS がユーザー台帳の原本で、Entra Connect(または Cloud Sync)がその内容を Entra ID へ同期します。Entra Domain Services は Entra ID から一方向で同期されるため、同じ ID が3か所で使える状態になります。
| 仕組み | 一言でいうと | 場所 | 主な認証方式 | 守っているもの |
|---|---|---|---|---|
| ADDS | 社内の台帳と鍵の番人 | オンプレの DC | Kerberos / NTLM / LDAP | 社内サーバー、ドメイン参加 PC |
| Entra ID | クラウドの台帳と鍵の番人 | Microsoft のクラウド | OAuth 2.0 / OIDC / SAML | M365、SaaS、Entra 参加 PC |
| Entra Domain Services | クラウドに置いた社内型の番人 | Azure の仮想ネットワーク | Kerberos / NTLM / LDAP | Azure に移した古いアプリ |
| Windows 端末 | 身元を証明する器 | 利用者の手元 | TPM・Windows Hello・PRT | 鍵そのものとローカルデータ |
3. ADDS:社内の台帳と鍵の番人
ADDS(Active Directory Domain Services)は、社内ネットワークで「誰がいて、どのグループに属し、どの PC が仲間か」を一元管理する仕組みです。実体はドメインコントローラー(DC)と呼ばれる Windows Server で、冗長化のため通常2台以上置かれます。
ADDS が担う4つの役割
| 役割 | 仕組み | 例えると |
|---|---|---|
| 台帳(ディレクトリ) | ユーザー・グループ・コンピューターを OU(組織単位)で階層管理。LDAP で参照 | 社員名簿 |
| 認証 | Kerberos(主流)と NTLM(旧式)。DC がチケットを発行 | 社員証の発行窓口 |
| 認可の材料 | グループ所属をチケットに載せ、各サーバーが ACL(アクセス制御リスト)と照合 | 社員証に書かれた所属部署 |
| 端末管理 | グループポリシー(GPO)でパスワード規則、画面ロック、BitLocker などを配布 | 社内規定の一括通達 |
Kerberos の要点:「パスワードを送らない」
Kerberos では、パスワードそのものはネットワークを流れません。パスワードから作った鍵で暗号化したやり取りで本人確認し、DC が2種類のチケットを発行します。
- TGT(チケット交付チケット):サインイン時に1回もらう「入館証」。既定の有効期間は10時間。
- サービスチケット:TGT を見せて、ファイルサーバーなど個別のサービスごとにもらう「部屋別の入室証」。
これにより、朝一度サインインすれば以降はパスワードを入れ直さずに社内資源を使えます(シングルサインオン)。
ADDS の限界
- 前提が「社内ネットワークにいること」。在宅からは VPN が必要になる。
- SaaS が話す SAML / OIDC にはそのまま対応しない(従来は AD FS を追加していた)。
- 一度チケットを得ると、有効期限内は再検証されない。盗まれたチケットやハッシュの再利用(Pass-the-Ticket / Pass-the-Hash)が代表的な攻撃手法。
- DC 自体が奴られると全社の鍵が奴られる。そのため管理者権限の分離(階層モデル)が重要。
4. Windows 端末:身元を証明する「器」
Windows 端末は、利用者の鍵を安全に保管し、自分自身も「会社の端末である」と証明する役割を担います。どこに「参加」しているかで、認証の相手が変わります。
端末の3つの参加形態
| 形態 | 端末アカウントの場所 | 典型的な端末 | サインイン先 |
|---|---|---|---|
| ADDS ドメイン参加 | ADDS のみ | 社内に置かれた従来の PC | DC(Kerberos) |
| Microsoft Entra ハイブリッド参加 | ADDS と Entra ID の両方 | 移行期の社用 PC | DC と Entra ID の両方 |
| Microsoft Entra 参加 | Entra ID のみ | クラウド前提の新しい社用 PC | Entra ID |
| Microsoft Entra 登録(参考) | Entra ID(軽い登録) | 私物端末(BYOD) | アプリごとに Entra ID |
端末を安全にする部品
- コンピューターアカウント:ドメイン参加 PC は ADDS 内に自分のアカウントとマシンパスワードを持ち、既定では30日ごとに自動更新します。これで DC との間に「セキュアチャネル」を張り、「仲間の PC」と認められます。
- TPM:マザーボード上のセキュリティチップ。秘密鍵をチップの外に出さずに署名できるため、鍵をコピーして別の PC で使うことができません。
- Windows Hello for Business:パスワードの代わりに、TPM 内の秘密鍵で本人確認します。PIN や指紋は「その端末の TPM を開けるための鍵」であり、サーバーに送られません。PIN が漏れても端末がなければ使えないのが強みです。
- PRT(Primary Refresh Token):Entra 参加・ハイブリッド参加の端末に Windows サインイン時に発行される、クラウド向けの「入館証」。TPM で保護された鍵に紐づくため端末から持ち出せず、有効期間90日・利用中は約4時間ごとに更新されます。「どの端末から来たか」の情報も運び、条件付きアクセスの判定に使われます。[2]
- BitLocker:ディスク暗号化。端末を盗まれても中のデータと鍵を読まれにくくします。
- Intune(MDM):クラウドからの端末管理。OS 更新や暗号化の状態を確認し、「準拠している端末か」を Entra ID に伝えます。GPO のクラウド版と考えると分かりやすいです。
5. Entra ID:クラウドの台帳と鍵の番人
Microsoft Entra ID(旧 Azure Active Directory)は、インターネット上のどこからでも使える ID プロバイダー(IdP)です。名前に「AD」が付いていましたが、ADDS のクラウド版ではありません。OU や GPO、Kerberos のドメイン参加といった概念は持たず、Web 標準のプロトコルで話します。
Entra ID が担う役割
- シングルサインオン(SSO):Microsoft 365、Azure、Salesforce などの SaaS に、SAML・OpenID Connect(OIDC)・OAuth 2.0 でサインインさせる。アプリ側はパスワードを持たず、Entra ID が署名した「トークン」だけを信頼する。
- 多要素認証(MFA)とパスワードレス:Authenticator アプリ、FIDO2 セキュリティキー、Windows Hello。
- 条件付きアクセス:「誰が・どの端末で・どこから・どれくらい怖い状態で」をサインインのたびに判定し、許可・MFA 要求・ブロックを決める(第9章)。
- 端末の登録と PRT の発行:Entra 参加端末の台帳を持ち、端末ごとの鍵で本物かを確かめる。
- リスク検知とログ:不審な場所からのサインインや漏えいした資格情報を検知し、全サインインを記録する。
ADDS とつなぐ:Entra Connect
既存の ADDS がある会社では、Entra Connect Sync(または軽量版の Cloud Sync)が ADDS のユーザー・グループを Entra ID へ同期します。クラウドでのパスワード確認には3つの方式があります。
| 方式 | パスワードの確認場所 | 特徴 |
|---|---|---|
| パスワードハッシュ同期(PHS) | Entra ID | ハッシュをさらにハッシュ化して同期。オンプレ障害時もサインインでき、漏えい資格情報の検知も使えるため一般的な推奨 |
| パススルー認証(PTA) | オンプレの ADDS | 社内のエージェントが検証。ハッシュをクラウドに置かない |
| フェデレーション(AD FS など) | オンプレのフェデレーションサーバー | 複雑で運用負荷が高く、現在は PHS への移行が主流 |
6. Entra Domain Services:クラウドに置いた「社内型」の番人
Microsoft Entra Domain Services(旧 Azure AD Domain Services、略称 Entra DS)は、DC を自分で構築せずに、Azure 上でドメイン参加・GPO・LDAP・Kerberos/NTLM を使えるマネージドサービスです。位置づけは「クラウドに移した古いアプリのための橋渡し」で、ADDS の全面的な置き換えではありません。[1]
- 使いどころ:Kerberos や LDAP しか話せない業務アプリを Azure の仮想マシンへ移したが、クラウドに DC を立てて運用したくないとき。
- 同期の向き:Entra ID からマネージドドメインへの一方向。ハイブリッド環境では ADDS → Entra ID → Entra DS の順に流れる。
- パスワード:Kerberos/NTLM 用のハッシュが必要なため、パスワードハッシュの同期が前提。利用者は Entra ID と同じ資格情報でサインインする。
| 比較項目 | ADDS(自社運用) | Entra Domain Services |
|---|---|---|
| DC の運用(パッチ・バックアップ) | 自社 | Microsoft |
| Domain Admins 権限 | あり | なし(限定された管理者グループのみ) |
| スキーマ拡張 | 可能 | 不可 |
| ユーザーの原本 | ADDS 自身 | Entra ID(同期されたユーザーは参照中心) |
| 向いている用途 | 社内の既存システム全般 | クラウドに移したレガシーアプリ |
編集者注:ご依頼の「EDDS」はこの Entra Domain Services を指すと解釈しています。
7. サインインの流れ:オンプレとクラウド
オンプレもクラウドも、朝のサインインで「入館証」をもらい、以後はそれを見せて個別のサービスに入るという骨格は同じです。決定的な違いは③で、クラウド側はアクセスのたびに端末や状況を検証し直します。
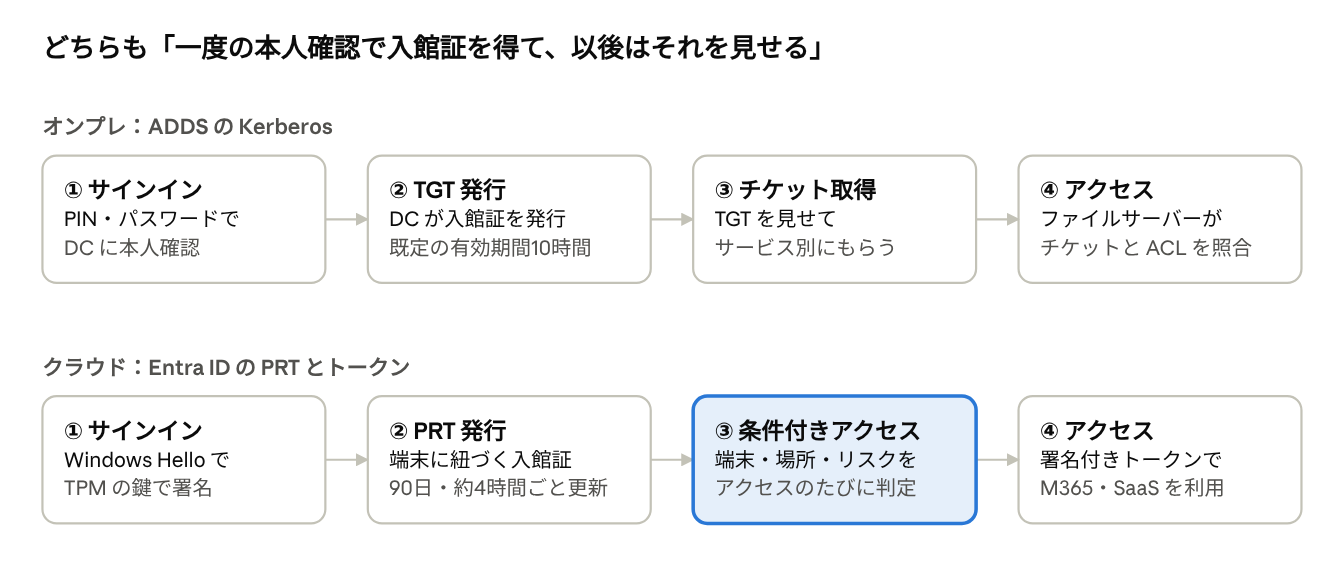
ハイブリッド参加の端末では、1回の Windows サインインで TGT と PRT の両方を取得するため、利用者は社内ファイルサーバーにも Teams にも追加のパスワード入力なしでアクセスできます。
8. 利用者はなぜ安全か:何が何から守られているか
利用者の安全は、「秘密を送らない」「鍵を端末から出さない」「権限を最小にする」「毎回確かめる」の4つの原則の積み重ねで担保されています。どれか1つが破られても、次の層で止める考え方(多層防御)です。
| 脅威 | 守る仕組み | 担当 | 守られているもの |
|---|---|---|---|
| 通信の盗聴でパスワードを盗まれる | Kerberos・OIDC はパスワードを送らず、暗号化したチケットや署名付きトークンを使う | ADDS / Entra ID | パスワード |
| フィッシングでパスワードを入力させられる | MFA、Windows Hello、FIDO2 などパスワードに頼らない認証 | Entra ID / 端末 | アカウントそのもの |
| 盗んだパスワードで別の PC からログイン | Hello の鍵と PRT は TPM に紐づき、その端末でしか使えない | 端末(TPM) | 資格情報の持ち出し |
| 管理外・感染端末からのアクセス | ドメイン参加 / Entra 参加と、Intune の準拠状態を条件にする | 端末 / Intune / Entra ID | 社内データ |
| 端末の盗難・紛失 | BitLocker の暗号化、端末の無効化で PRT も無効化 | 端末 / Entra ID | ディスク内のデータ |
| 乗っ取られたアカウントによる被害拡大 | グループと ACL による最小権限、管理者権限の分離 | ADDS / Entra ID | 他部署のデータ、全社の鍵 |
| 不審な場所・時間からのサインイン | 条件付きアクセスとリスク検知で追加認証・ブロック | Entra ID | アカウントとデータ |
| 退職者のアカウントが残る | ADDS で無効化 → 同期で Entra ID も無効化、PRT も失効 | ADDS / Entra Connect | 全システム |
| 不正に気づけない | サインインログ・監査ログを一元的に記録 | ADDS / Entra ID | 事後の追跡可能性 |
利用者から見ると、「朝一度 PIN を入れるだけ」の裏でこれだけの確認が自動で行われています。便利さ(SSO)と安全性が両立しているのは、入館証にあたるチケットや PRT が端末と暗号で強く紐づいているからです。
9. 従来型のセキュリティとゼロトラスト
従来型は「社内ネットワークにいること」を信頼の根拠にし、ゼロトラストは「誰が・どの端末で・どんな状況か」を毎回確かめることを根拠にします。信頼の置き場所が「ネットワークの場所」から「ID と端末」に移るのが本質です。[3]
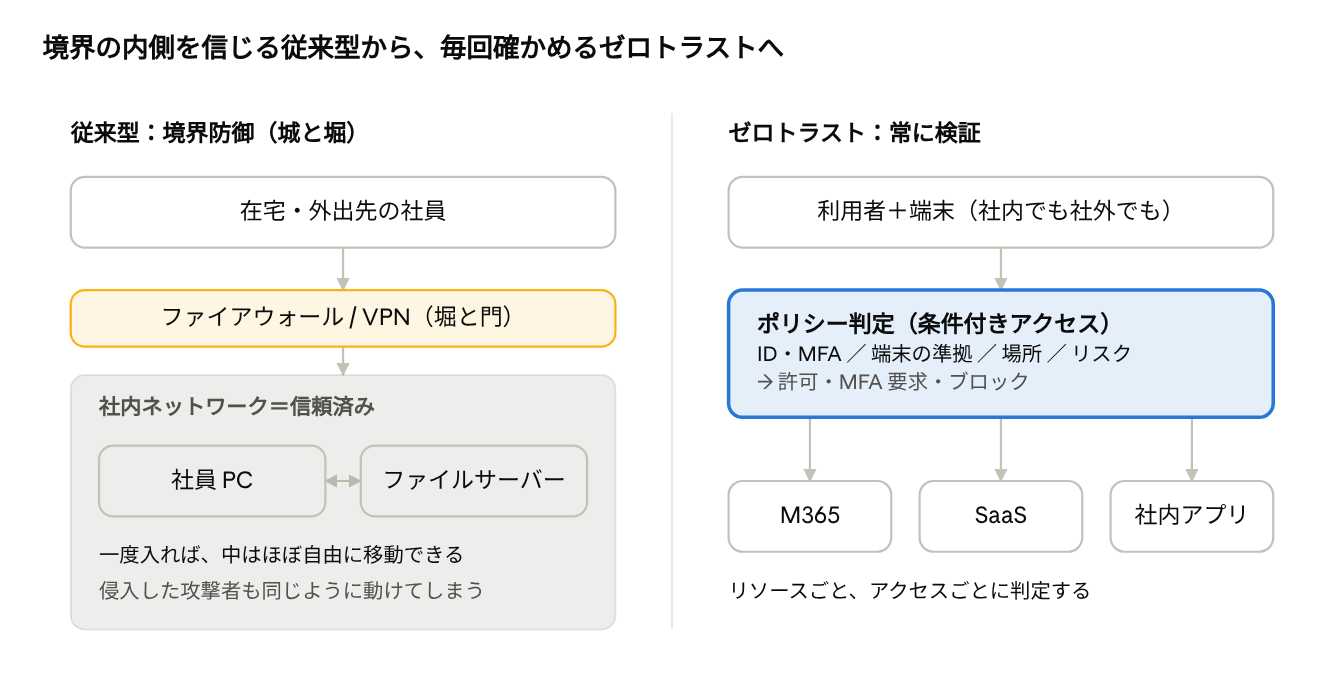
クラウド利用と在宅勤務が当たり前になり、「内側」そのものが曖昧になったこと、そして侵入後に内部を横移動する攻撃(ランサムウェアなど)が増えたことが転換の理由です。
| 観点 | 従来型(境界防御) | ゼロトラスト |
|---|---|---|
| 信頼の根拠 | 社内 LAN にいること | ID・端末の健全性・状況 |
| 検証の頻度 | 入るときに1回 | アクセスのたびに継続的に |
| 社外からの利用 | VPN で社内に入れる | インターネットから直接、ただし毎回検証 |
| 中心となる基盤 | ADDS、ファイアウォール、VPN | Entra ID、条件付きアクセス、Intune、EDR |
| 端末管理 | GPO | Intune(MDM)と準拠ポリシー |
| 侵入されたとき | 内部で横移動されやすい | リソースごとに止まり、被害が局所化 |
ゼロトラストの3原則(Microsoft の定義)
- 明示的に検証する(Verify explicitly):すべてのアクセス要求を、利用できるあらゆるシグナルで認証・認可する。→ MFA、端末の準拠状態、サインインリスク。
- 最小権限アクセス(Use least privilege access):必要なアクセスだけを、必要な時間だけ与える。→ グループ設計、管理者権限の時間限定付与(PIM)。
- 侵害を前提とする(Assume breach):攻撃者がすでに内部にいる前提で、被害範囲の限定と迅速な検知・対応を設計する。→ ログの集約、EDR、セグメント化。
条件付きアクセス:ゼロトラストの「検問所」
Entra ID の条件付きアクセスは、「もし(シグナル)ならば(判定)」形式のポリシーです。例:
- 全ユーザー × 全アプリ → MFA を要求する
- 経理システム × 準拠していない端末 → ブロック
- サインインリスクが「高」 → ブロック、またはパスワード変更を要求
- 管理者ロール → フィッシングに強い認証(FIDO2・Windows Hello)のみ許可
ここで第4章の PRT が生きます。PRT は「この端末は登録済み・準拠済み」という情報を運ぶため、利用者が意識しなくても端末条件が毎回検証されます。
10. ゼロトラストへの進め方と用語集
多くの会社は ADDS を残したまま、Entra ID を「検問所」として段階的に強化していきます。一度に切り替える必要はありません。
典型的なステップ
- ID を統合する:Entra Connect で ADDS と Entra ID を同期し、全員が1つの ID で使えるようにする。
- MFA を全員に:まず管理者、次に全ユーザー。古い認証方式(レガシー認証)をブロックする。
- 端末を Entra ID に登録する:既存 PC はハイブリッド参加、新しい PC は Entra 参加。Intune で準拠状態を管理する。
- 条件付きアクセスを導入する:「準拠端末のみ」「高リスクはブロック」などを、レポートモードで影響を確認してから有効化する。
- パスワードレスへ:Windows Hello for Business や FIDO2 を展開し、フィッシングに強い認証に寄せる。
- 社内アプリも検問所の後ろへ:SaaS は Entra ID の SSO に集約し、社内 Web アプリはアプリプロキシや ZTNA で公開して VPN 依存を減らす。Kerberos しか話せないアプリを Azure へ移す場合の受け皿が Entra Domain Services。
- 最小権限と監視:管理者権限は必要なときだけ付与(PIM)し、サインインログと端末の EDR を集約して監視する。
用語集
| 用語 | 意味 |
|---|---|
| ACL | ファイルやフォルダーに設定する「誰が何をできるか」の一覧 |
| DC | ドメインコントローラー。ADDS を動かすサーバー |
| EDR | 端末上の不審な振る舞いを検知・対応する製品(例:Microsoft Defender for Endpoint) |
| FIDO2 | 公開鍵暗号を使うパスワードレス認証の標準。セキュリティキーやパスキー |
| GPO | グループポリシー。ADDS から端末に設定を配布する仕組み |
| IdP | ID プロバイダー。認証を引き受け、アプリにトークンを渡す役 |
| Intune | Microsoft のクラウド型端末管理(MDM)サービス |
| Kerberos | チケットを使う認証プロトコル。ADDS の標準 |
| LDAP | ディレクトリ(台帳)を検索・参照するプロトコル |
| NTLM | Kerberos 以前の旧式認証。弱点が多く、廃止に向かっている |
| OIDC / OAuth 2.0 | Web での認証(OIDC)と権限委譲(OAuth)の標準 |
| PIM | 管理者権限を必要なときだけ、期限付きで有効化する仕組み |
| PRT | Entra ID が端末に発行する SSO 用の入館証。TPM で保護 |
| SAML | 企業向け SSO で広く使われる XML ベースの標準 |
| TGT | Kerberos でサインイン時にもらうチケット交付チケット |
| TPM | 鍵を安全に保管する端末内のセキュリティチップ |
| ZTNA | ゼロトラストネットワークアクセス。VPN の代わりにアプリ単位で接続を許可する |