Azure Verified Modulesで進めるインフラ標準化③:比較した構成を、申請した人へ渡す
連載:Azure Verified Modulesで進めるインフラ標準化・第3回 | 連載のまとめ
導入編で取り上げたのは、同じ検証環境を複数のチームに渡す場面です。第2回「同じVMとVPNを2方式で作って比べる」では、Azure Verified Modules(以下、AVM)のモジュールに必要な値を渡すBicepを書き、直接定義版と比較しました。どちらの方式でも、パブリックIPのない仮想マシン(以下、VM)にVPN経由で接続できました。
今回は、そのAVM構成を再利用し、申請した人に決められた構成の検証環境を自動で払い出す仕組みを作りました。GitHub Issueで申請を受け付け、GitHub Actionsで入力内容を検査します。管理者が承認すると、環境を自動で構築し、接続に必要な情報を利用者に渡します。
この記事では、申請フォーム、入力の検査と承認、構築と接続情報の引き渡しを、実際のIssue画面とBicepの抜粋を使って説明します。
GitHub Issueで検証環境を申請する
GitHubには、リポジトリごとに不具合や作業項目を記録し、コメントでやり取りできるIssueという機能があります。新規作成時に表示するフォームも独自に用意でき、入力する項目や必須かどうかを設定できます。[1][2]
今回はこの仕組みを申請窓口に使い、SSH公開鍵や利用期限など、検証環境の払い出しに必要な情報を申請者が入力できるようにしました。リポジトリの「Issues」タブから新規作成を開き、「VPN 付き Linux VM のオーダー」を選びます。
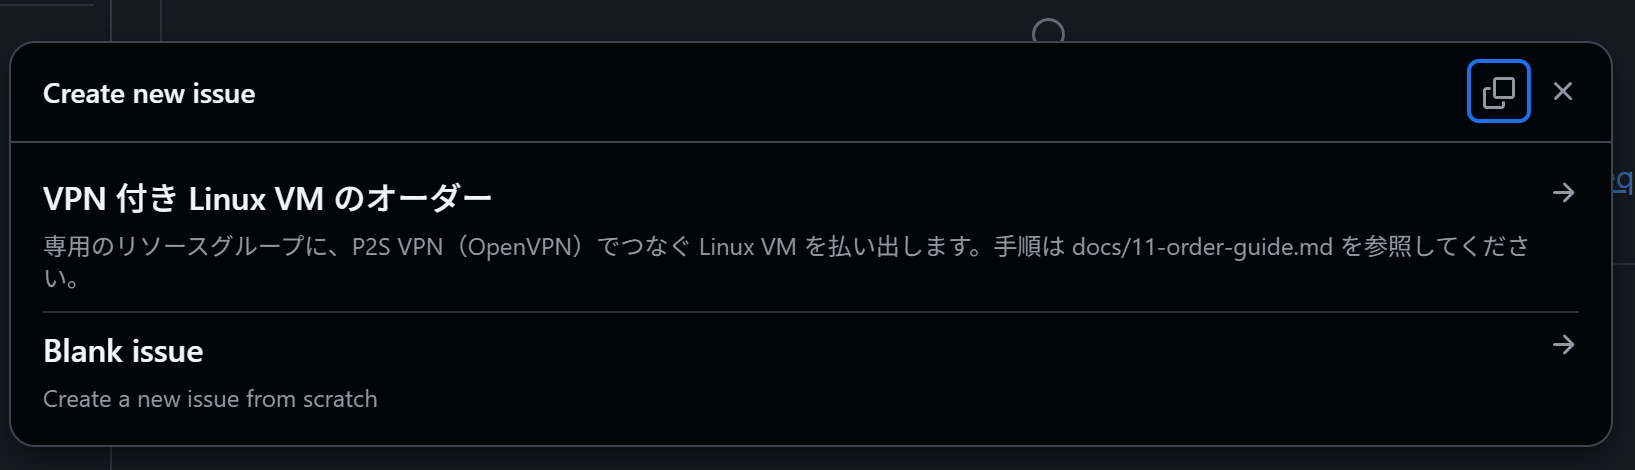
フォームの上部でタイトルを付け、SSH公開鍵とVPNルート証明書の公開部分を入力します。秘密鍵は利用者の端末に置きます。
下部では利用期限を1・3・7日から選び、必要に応じて利用目的を書きます。秘密鍵を貼っていないことと、利用後にIssueを閉じて返却することを確認し、「Create」を押します。
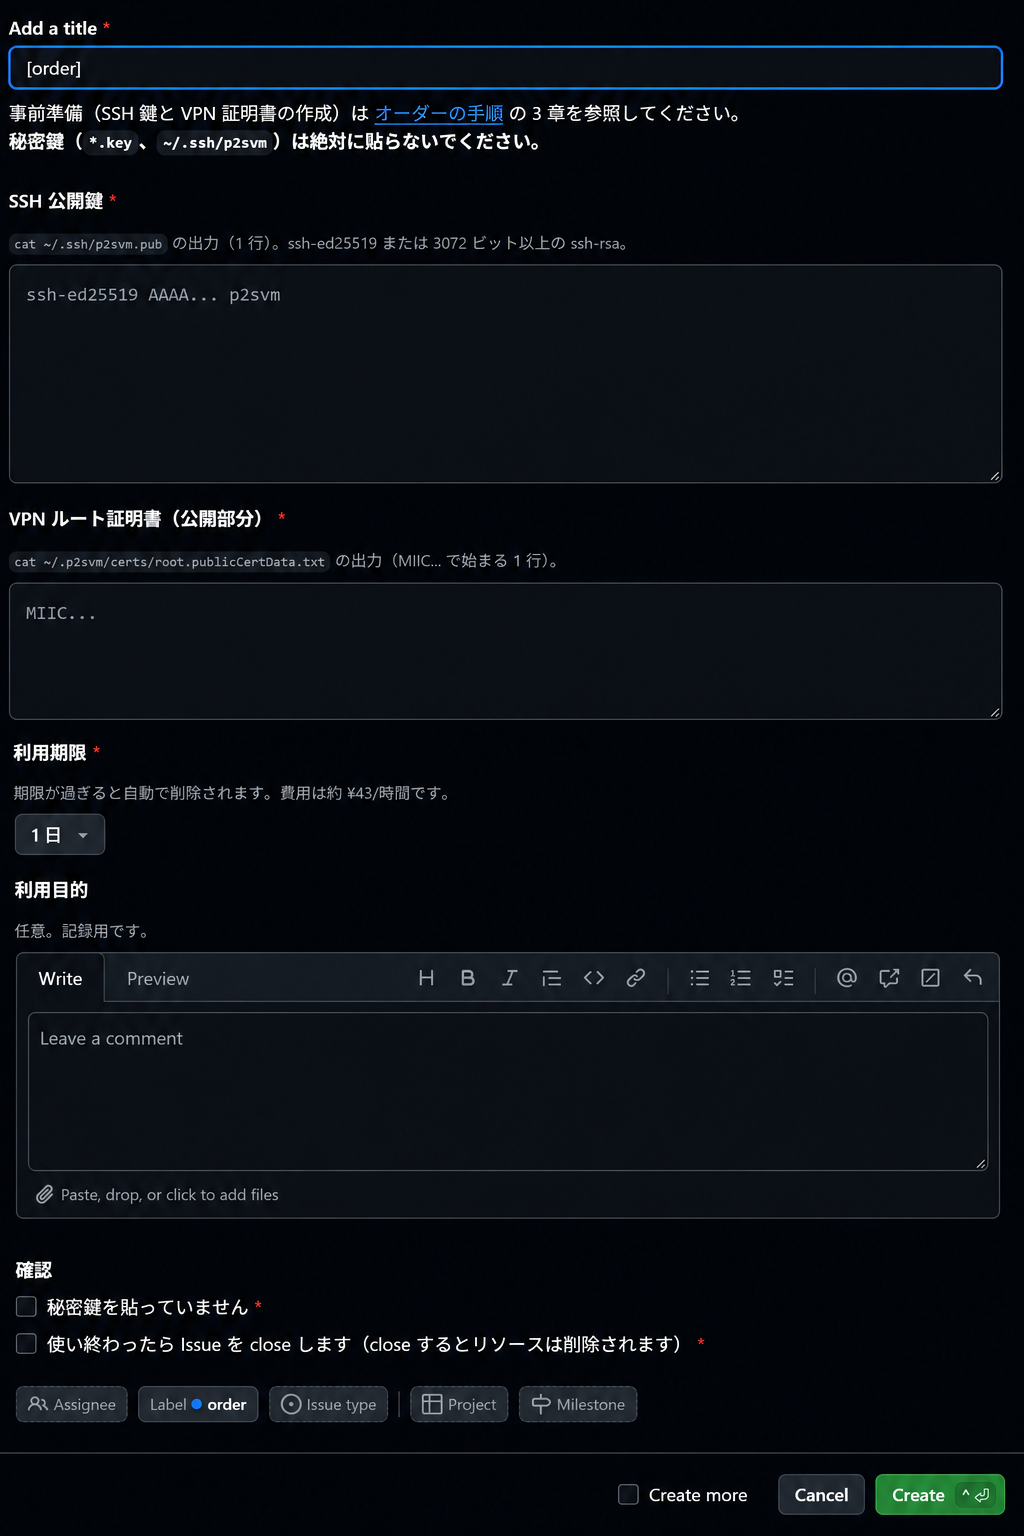
図2の金額は検証時のフォームに記載した概算です。期限を過ぎた場合の定期削除は実装し、判定をテストしました。定期実行からAzure上での削除までを通す確認は、今回の検証範囲外です。
比較に使った定義を、申請ごとに呼び出す
名前とタグは申請内容から組み立てます。VMやGatewayの設定を申請者がその都度決める必要はありません。
実装では、オーダー用のBicepから比較で使ったavm/main.bicepを呼び出します。次の抜粋では、オーダー番号から名前を作り、期限と申請者をタグにします。入力の宣言や出力は別にあります。Bicepのmodule構文は参考資料[3]が入門です。[3]
var workloadName = 'p2svm-${orderId}'
var tags = {
  managedBy: 'p2svm-order'
  orderId: string(orderId)
  expiresOn: expiresOn
  requestedBy: requestedBy
}

module env '../avm/main.bicep' = {
  params: {
    workloadName: workloadName
    location: location
    tags: tags
    sshPublicKey: sshPublicKey
    vpnRootCertData: vpnRootCertData
  }
}
構成側への変更は主にタグ入力の追加です。こうして、VPNとVMを組み立てる定義を再利用しながら、申請単位の名前、期限、受け渡しを上の層で扱えました。
不備のある申請は、Azureに入る前に止める
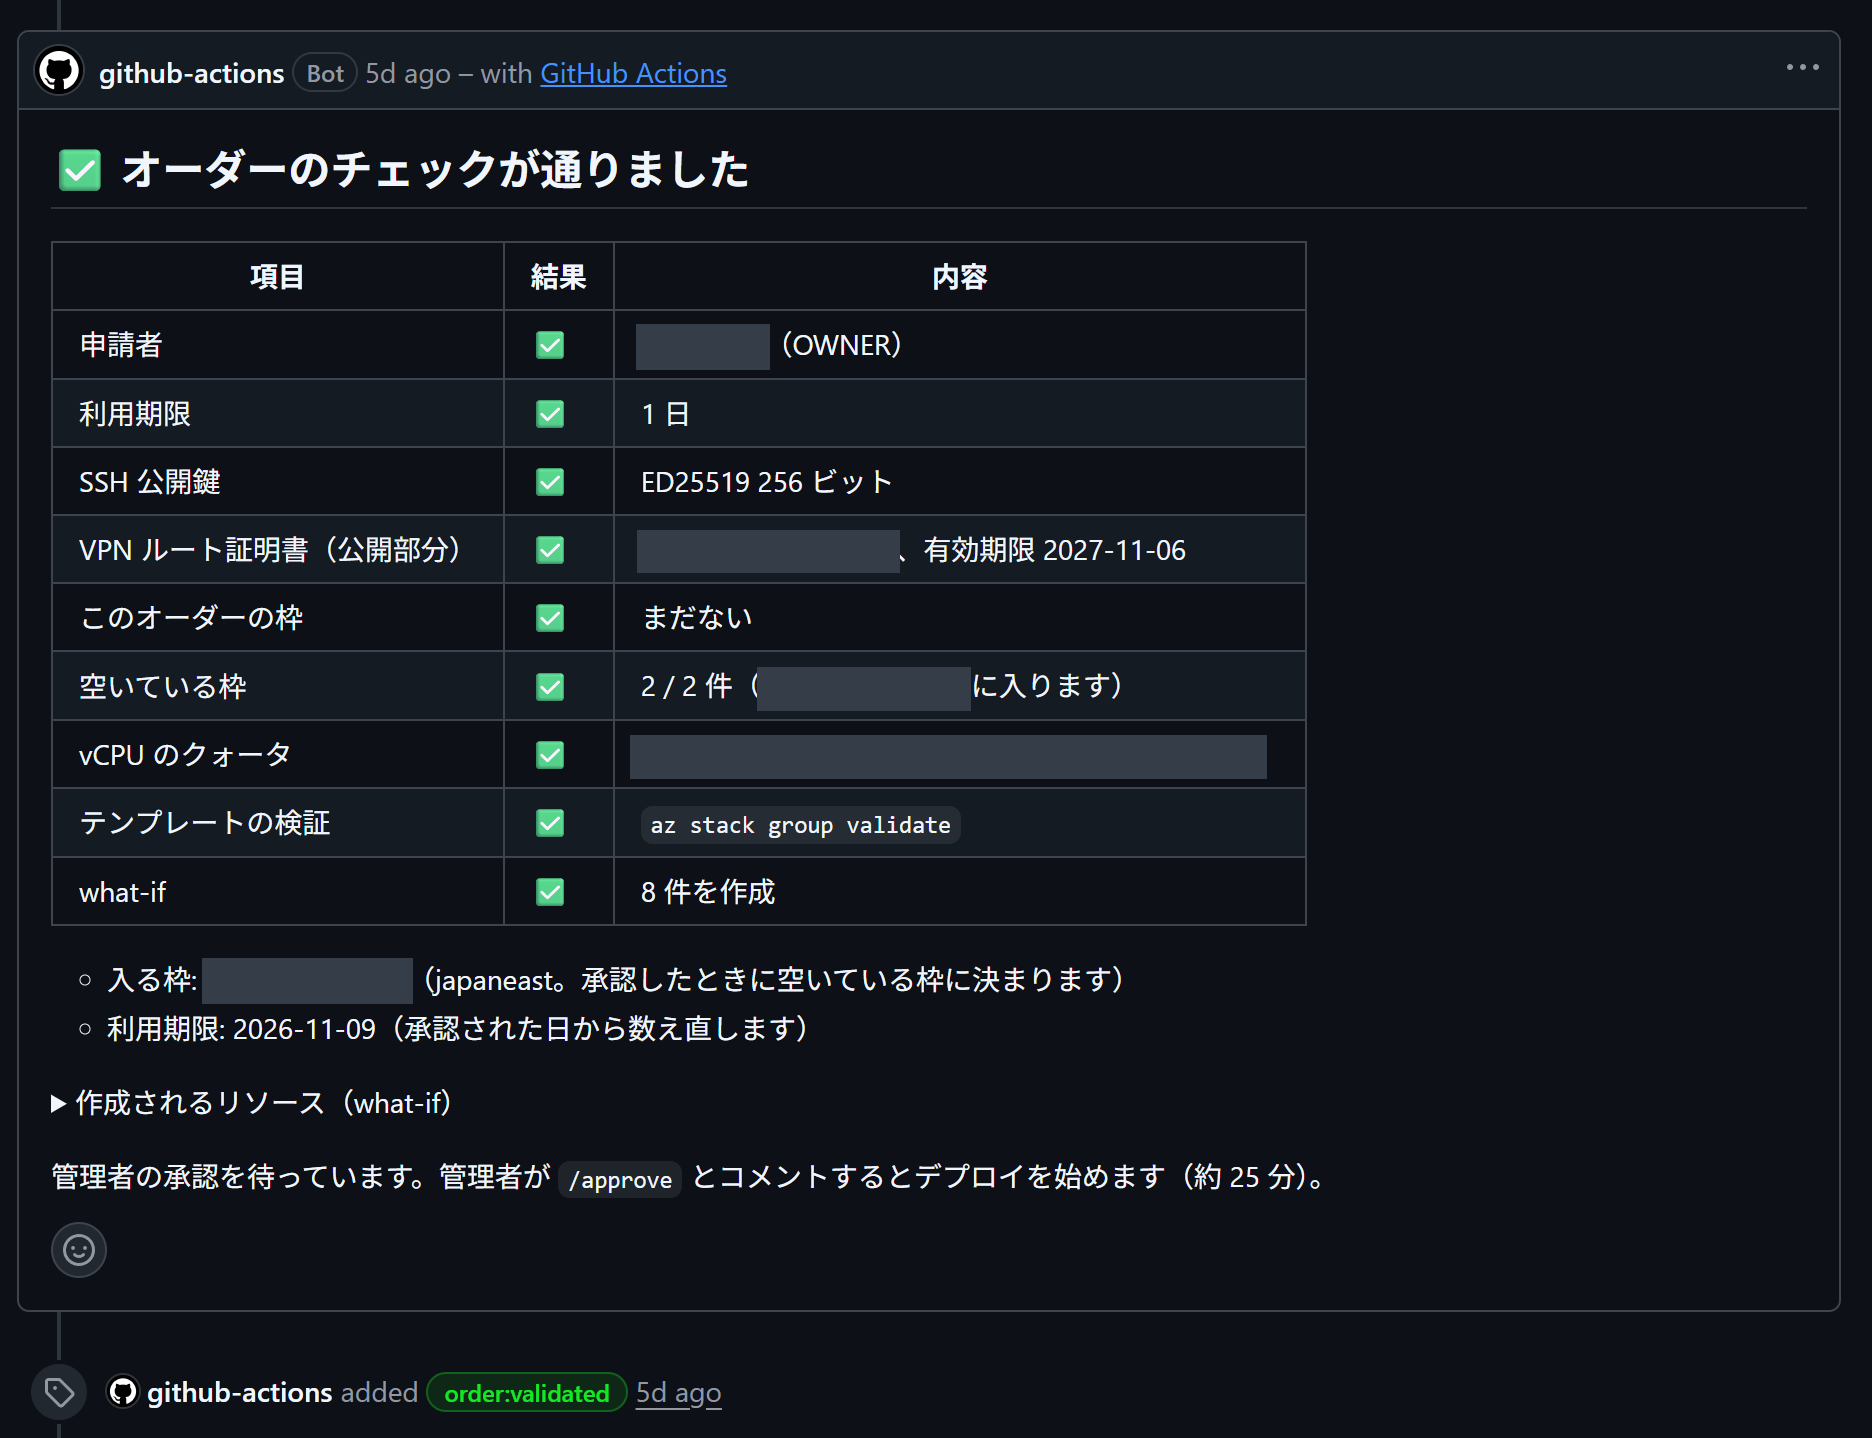
最初にPythonで、フォーム、申請者、期限、鍵と証明書の形式や有効期限を検査します。申請内容はGitHub Actionsのスクリプトへ直接展開せず、環境変数経由で渡しました。実際に壊れたSSH鍵と証明書を入力した申請では、Azureへサインインせずに不備を通知し、修正すると再検査が通りました。[4]
入力が通れば、OpenID Connect(以下、OIDC)でユーザー割り当てマネージドIDとしてAzureへサインインします。フェデレーション資格情報がGitHubのトークンを信頼し、Azureのロールが操作範囲を決めます。Azure側では容量、構成の検証、what-ifを確認します。新規払い出しで予測にCreate以外の変更が出た場合は停止する設計です。[5]
固定枠方式で行った検証では、事前検査の結果から返却まで、同じIssueで確認できました。以下の画面では、アカウントや検証環境を特定できる情報、接続コマンドなどを伏せています。図5のwhat-ifにある「8件を作成」は、承認前に出た変更の予測です。
承認から利用者の接続までを通す
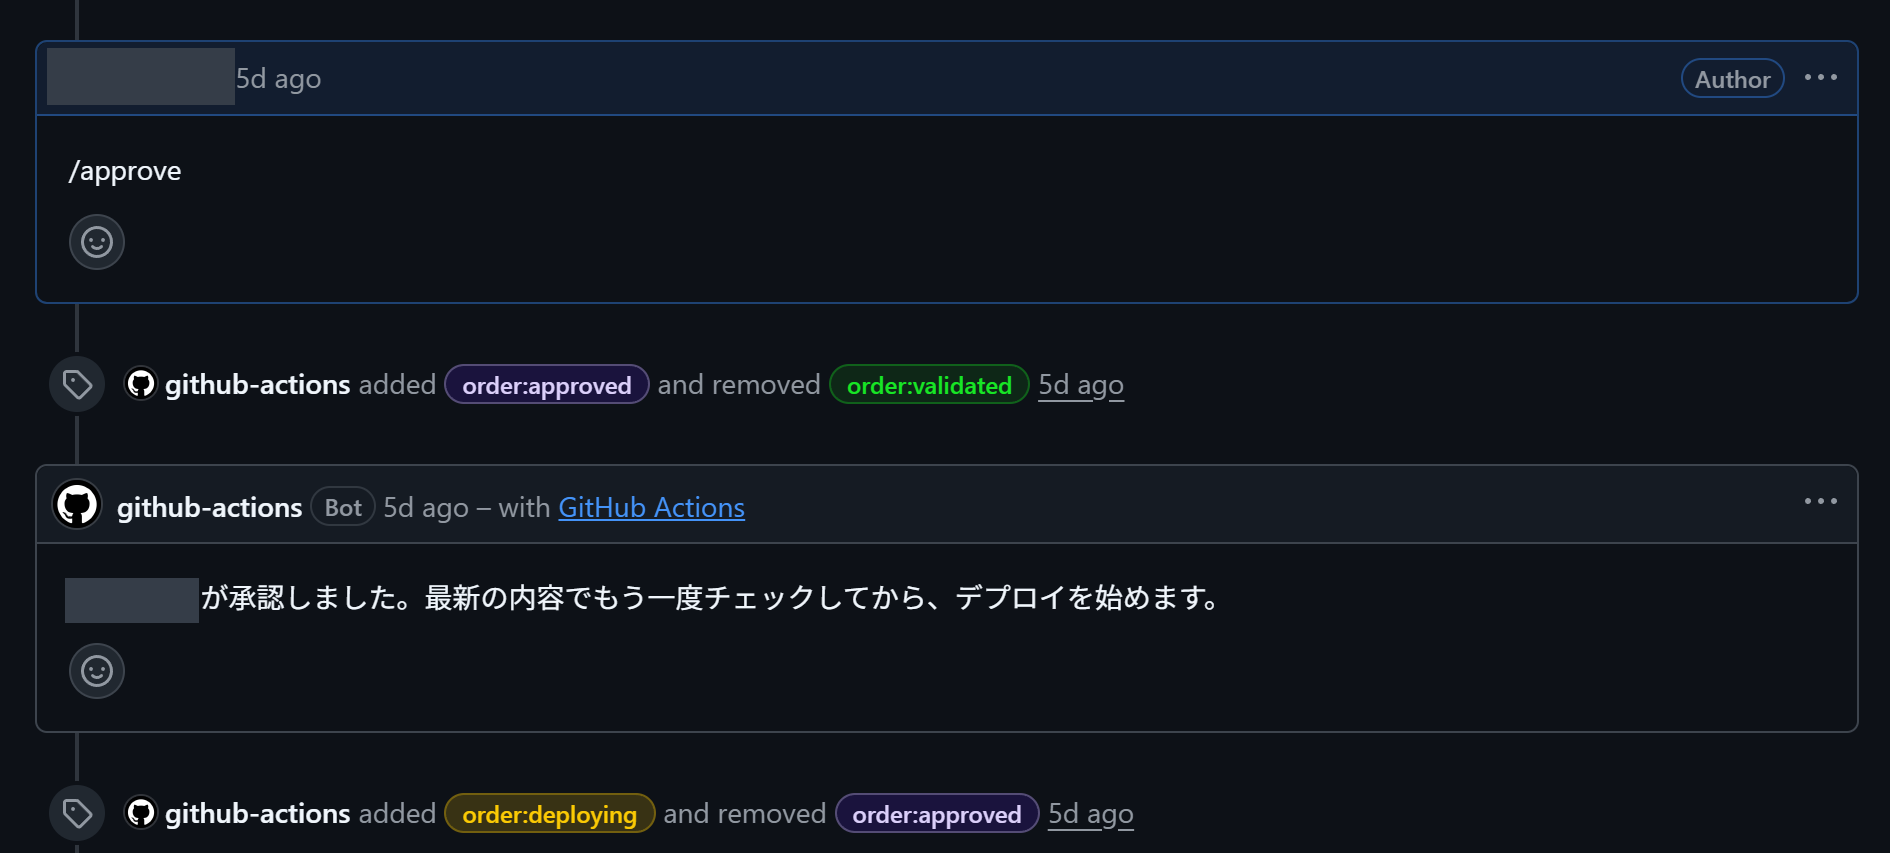
申請時に条件を満たしていても、承認時には空き枠やクォータが変わり得ます。管理者が/approveを入力すると、承認イベントのIssue本文で入力とAzure側の状態を再検査します。固定枠方式では、承認ジョブを直列にして予約までを行い、時間のかかる展開待ちは別ジョブに分けました。同時申請を流して競合を起こす試験は、実環境では行っていません。
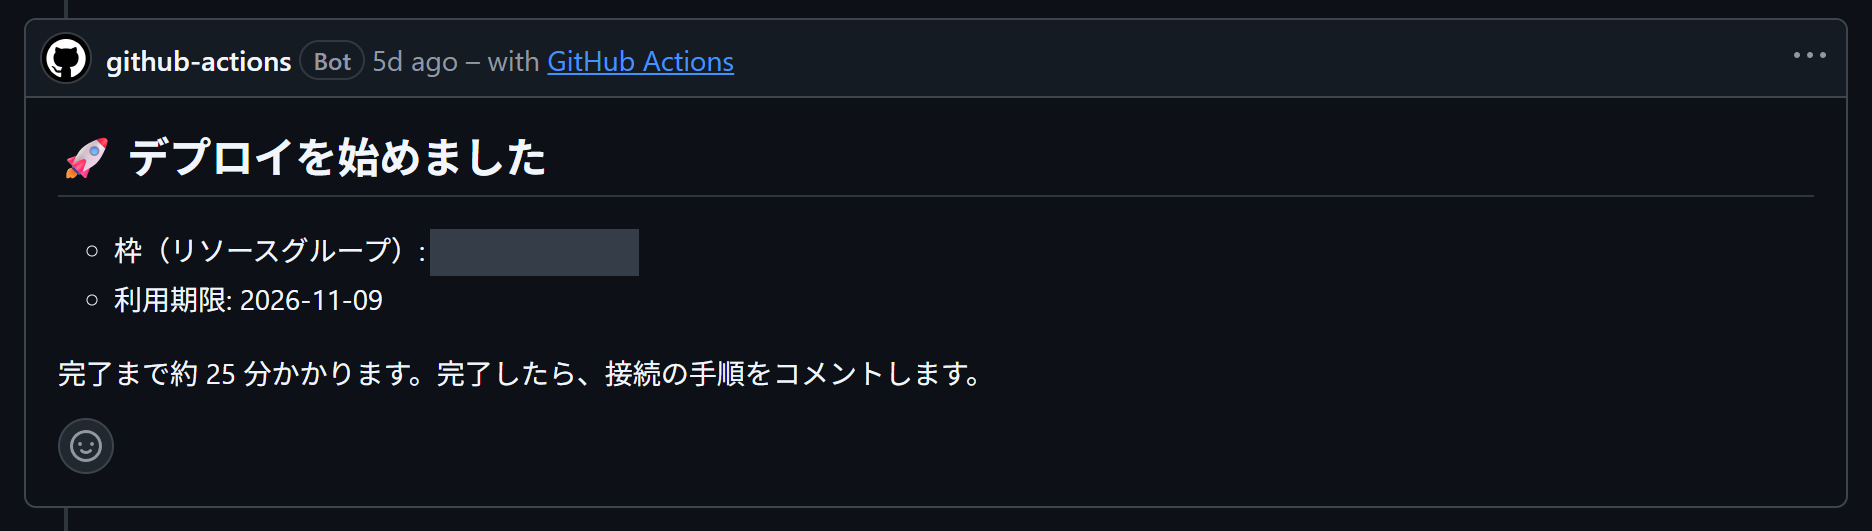
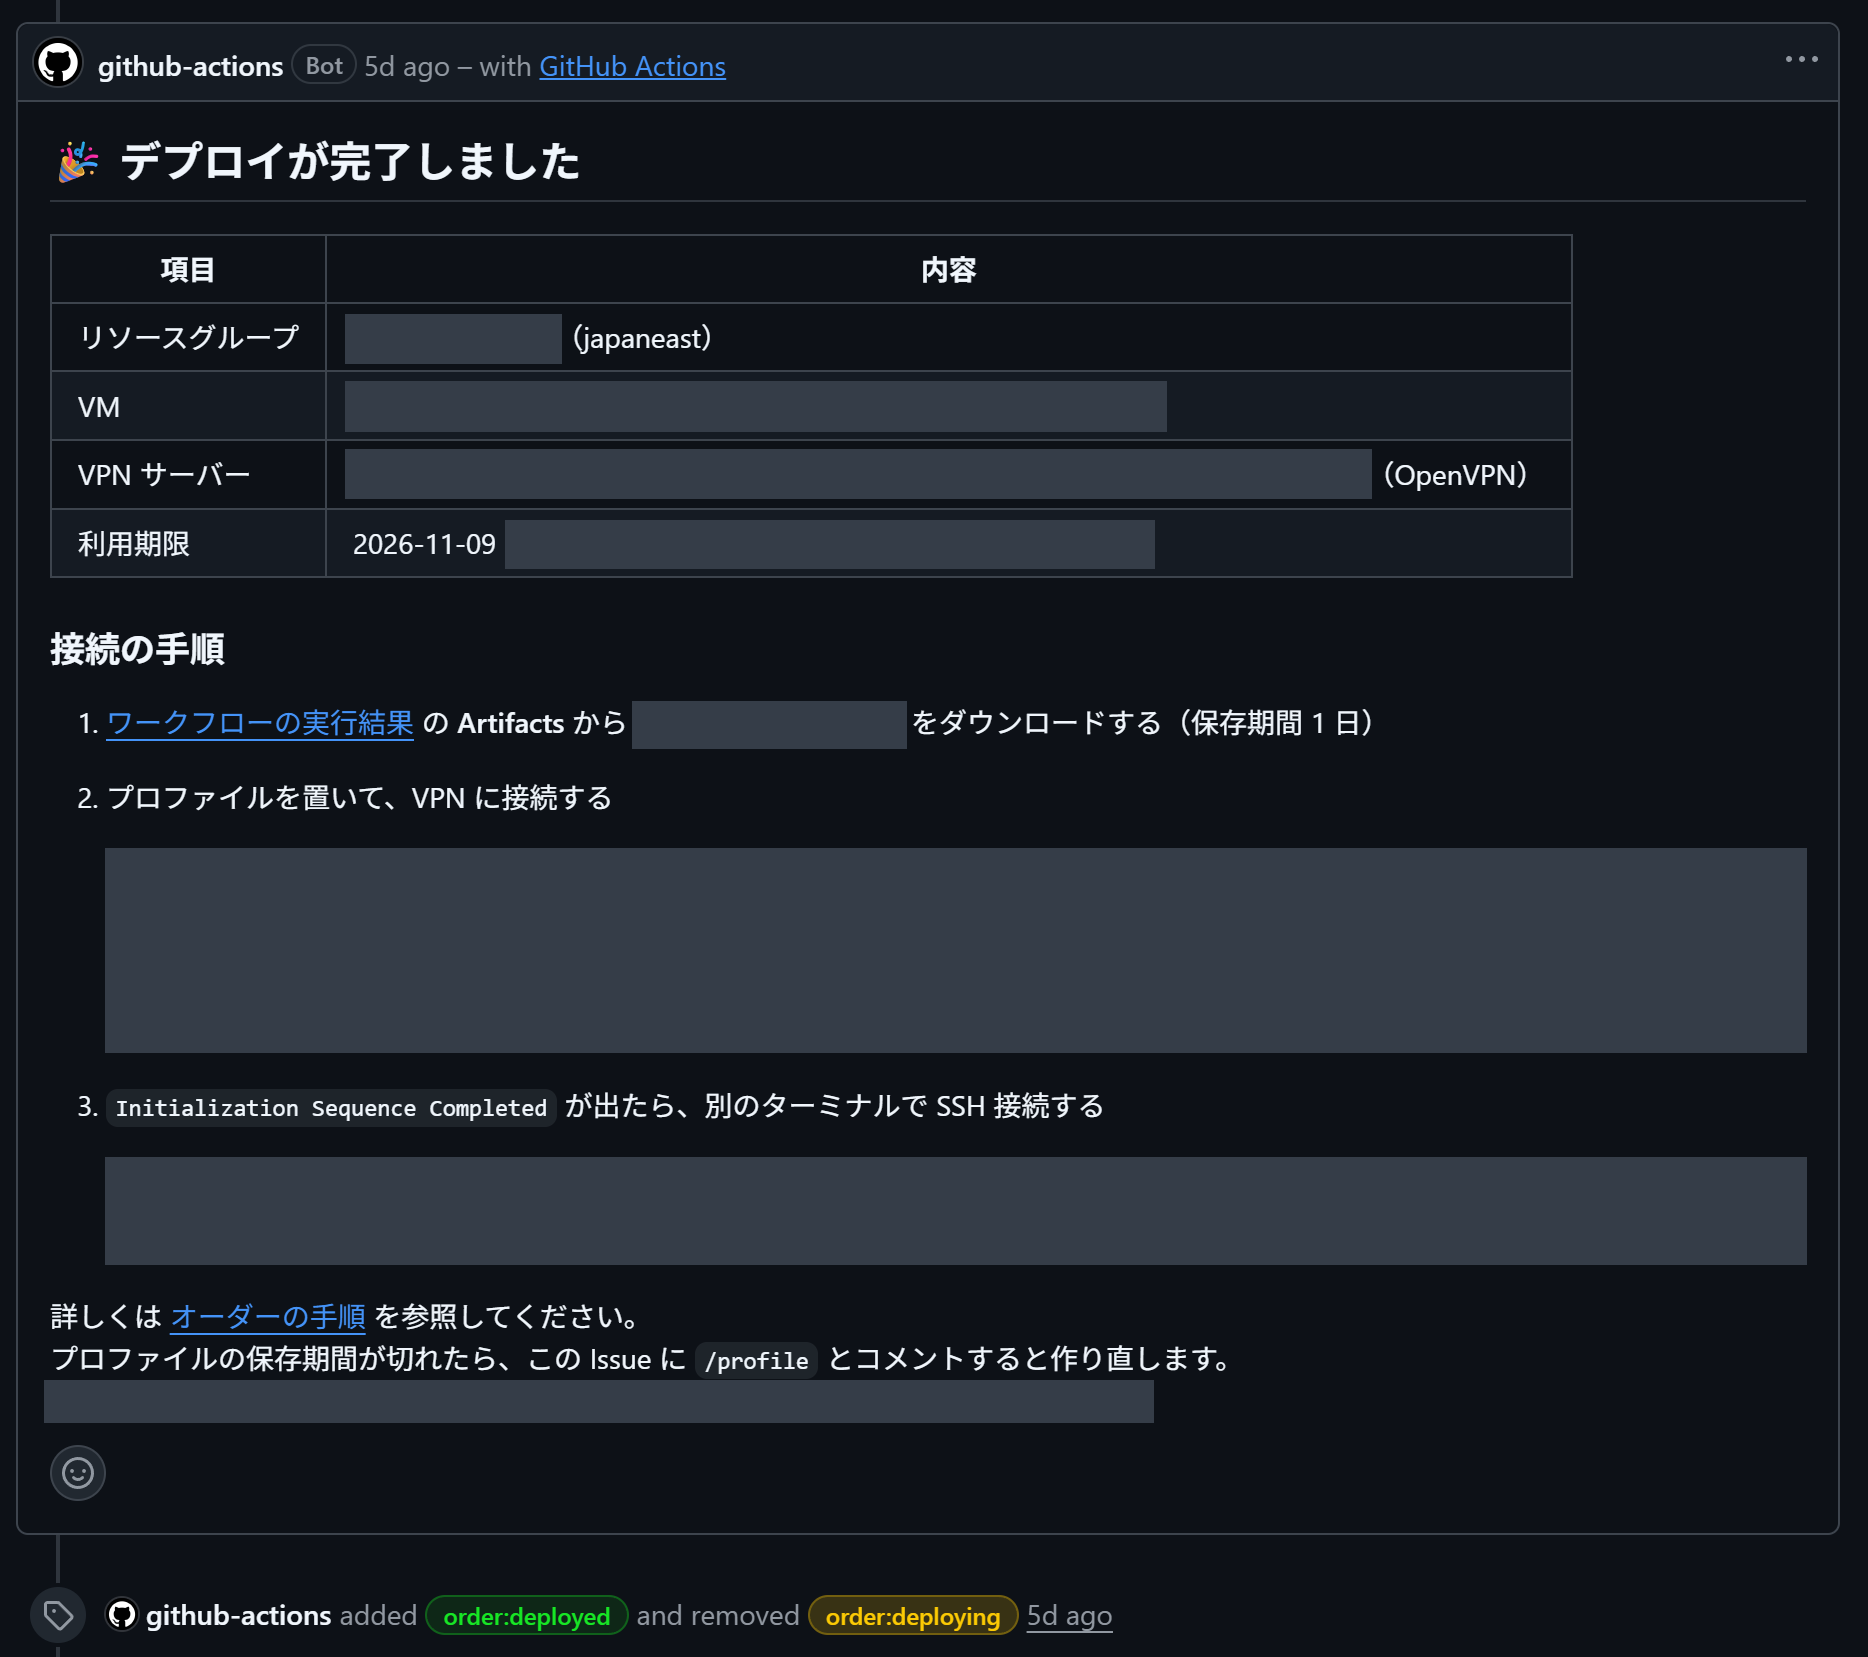
展開後、完了コメントに接続手順を、GitHub ActionsのArtifactにVPNプロファイルを置きました。利用者のクライアント秘密鍵は手元に残し、プロファイルはそのファイルを参照します。プロファイル自体にはGatewayのtls-auth鍵が含まれるため、公開せず、Artifactの保存期間を1日にしました。Artifactへアクセスできる範囲は、運用時にリポジトリの閲覧権限と合わせて考える必要があります。
| 検証の段階 | 実際に確認したこと |
|---|---|
| 入力不備と修正 | 形式の不備を拒否し、編集後に再検査とラベル変更 |
| 固定枠への変更前 | 正常な申請を承認し、21分55秒でAzureへ展開。プロファイルを取得し、WSLでOpenVPNとSSHに成功 |
| 固定枠への変更後 | 空き枠・クォータ・validate・what-if、予約、展開、プロファイル生成と受け渡しを確認。接続再試験の記録はなし |
/profileによる再発行は実装しましたが、実行確認の範囲には含めていません。図9は、固定枠方式で接続に必要な情報を引き渡せたときの画面です。
Issueを閉じて返却する
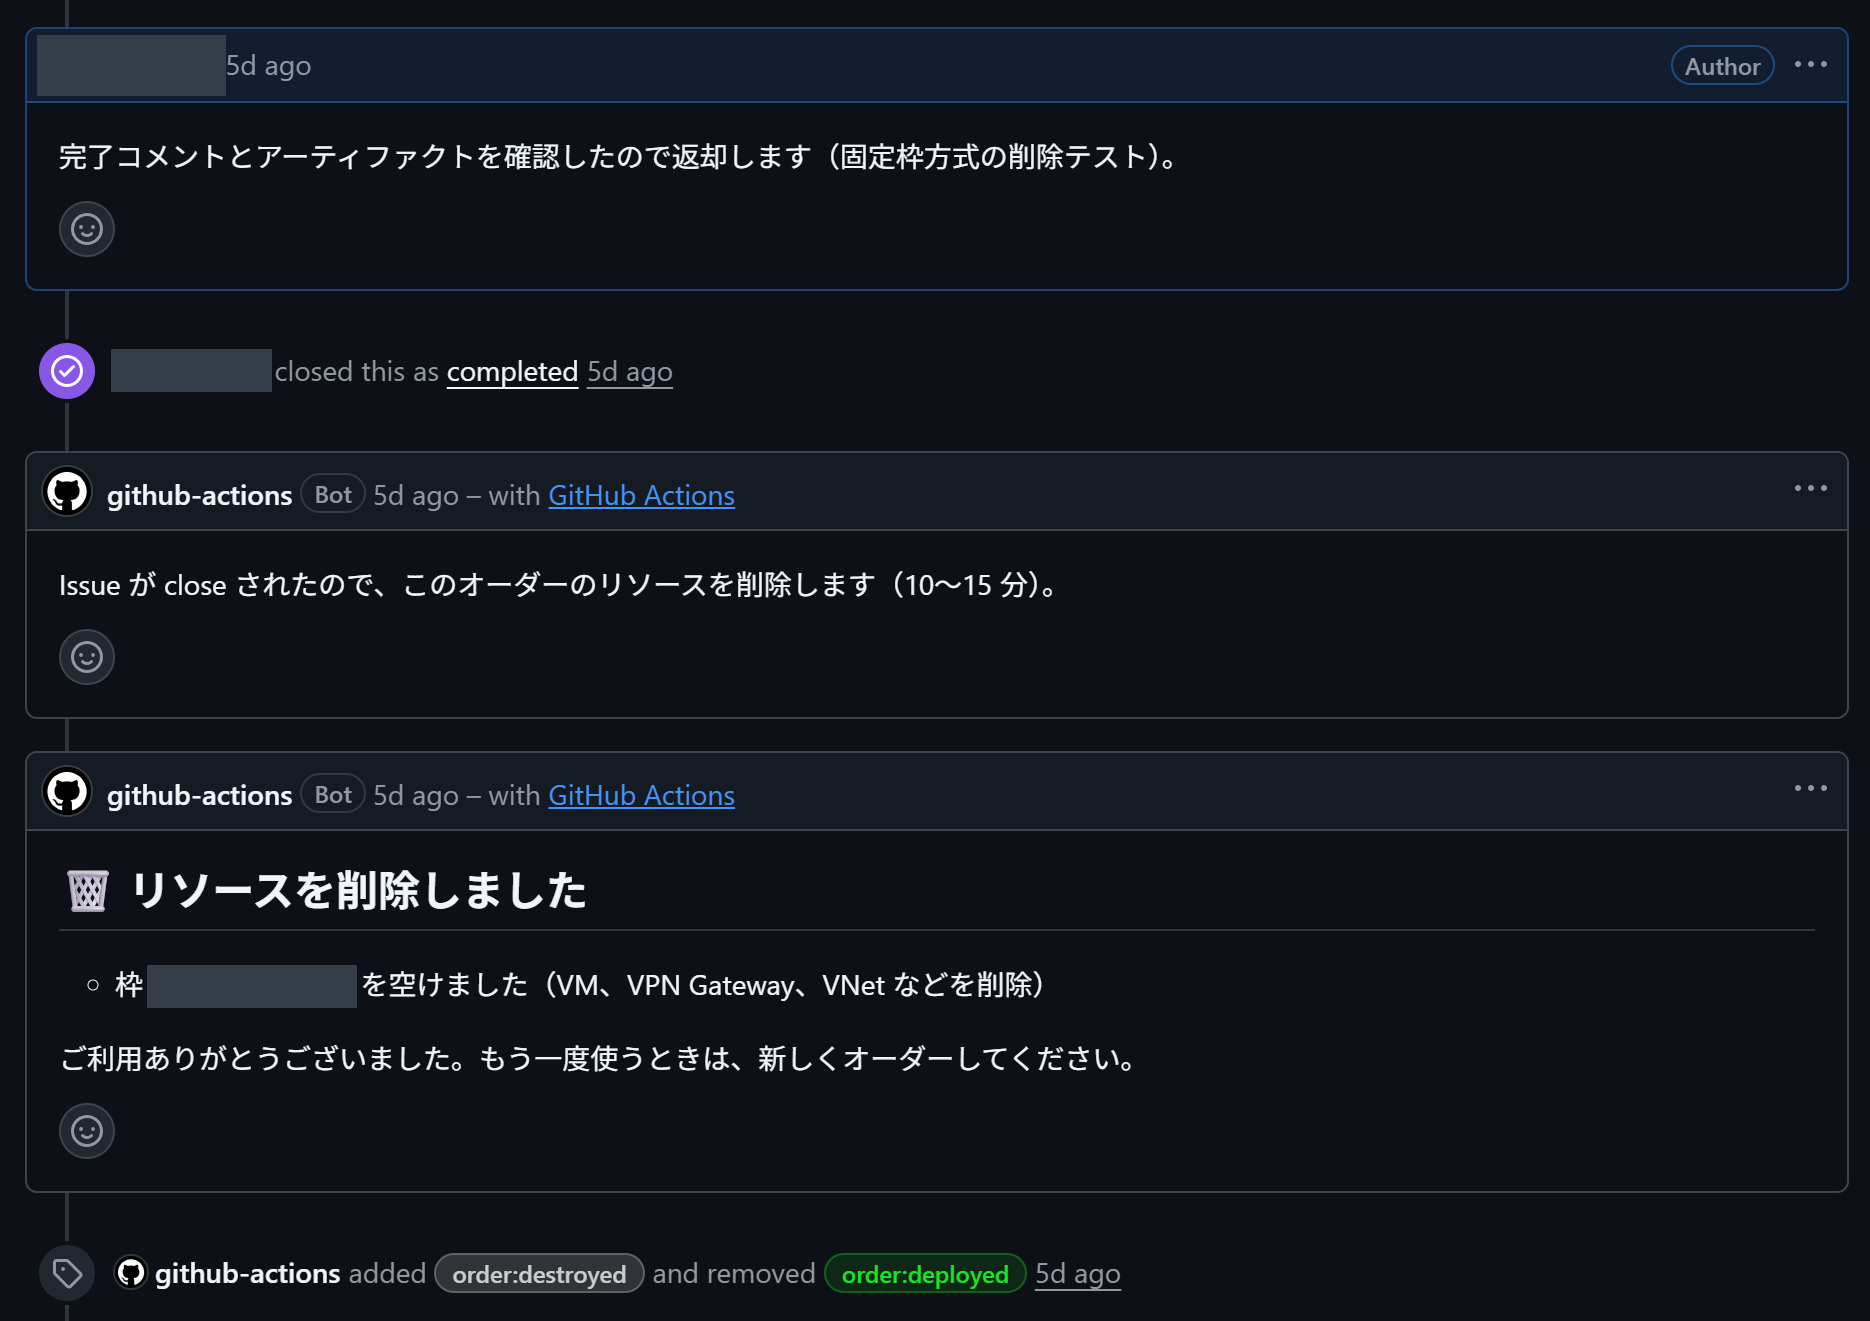
固定枠方式の検証では、完了コメントとArtifactを確認した後、Issueを閉じて返却しました。削除が始まるとコメントで通知され、処理が終わるとorder:destroyedが付きます。固定枠のリソースグループを残し、VMやVPN Gatewayなど、その申請で作成したリソースを削除すれば、次の申請に同じ枠を使えます。
図10の削除開始コメントにある10〜15分は通知時の目安で、実際の削除には約21分かかりました。
振り返り
GitHub Issueで申請を受け付け、GitHub Actionsで入力を検査し、管理者の承認後にAzureへ展開する流れを構築しました。検査と展開の結果、接続手順、VPNプロファイルの取得先は同じIssueのコメントに載せ、申請者が自分の申請から確認できるようにしました。
今回の検証では、AVMを使ったInfrastructure as Code(IaC)を実践し、その構成を申請に応じて払い出すCI環境まで構築できました。
参考資料
外部資料の確認日:2026年11月9日(Issueとフォームの資料は11月17日)。構築・検証は2026年11月8日の筆者の記録に基づきます。
- Issueについて(GitHub Docs):リポジトリで作業や不具合を記録し、やり取りする機能。
- リポジトリ用にIssueテンプレートを設定する(GitHub Docs):独自のフォームと入力項目の設定。
- Bicepとは(Microsoft Learn):コードを読むための入門。
- Secure use reference(GitHub Docs):権限とスクリプトインジェクションへの対策。
- Use the Azure Login action with OpenID Connect(Microsoft Learn):マネージドID、信頼設定、ロール割り当て。